
Rank Math PRO 3.0.123: så hanterar du de infekterade uppdateringspaketen
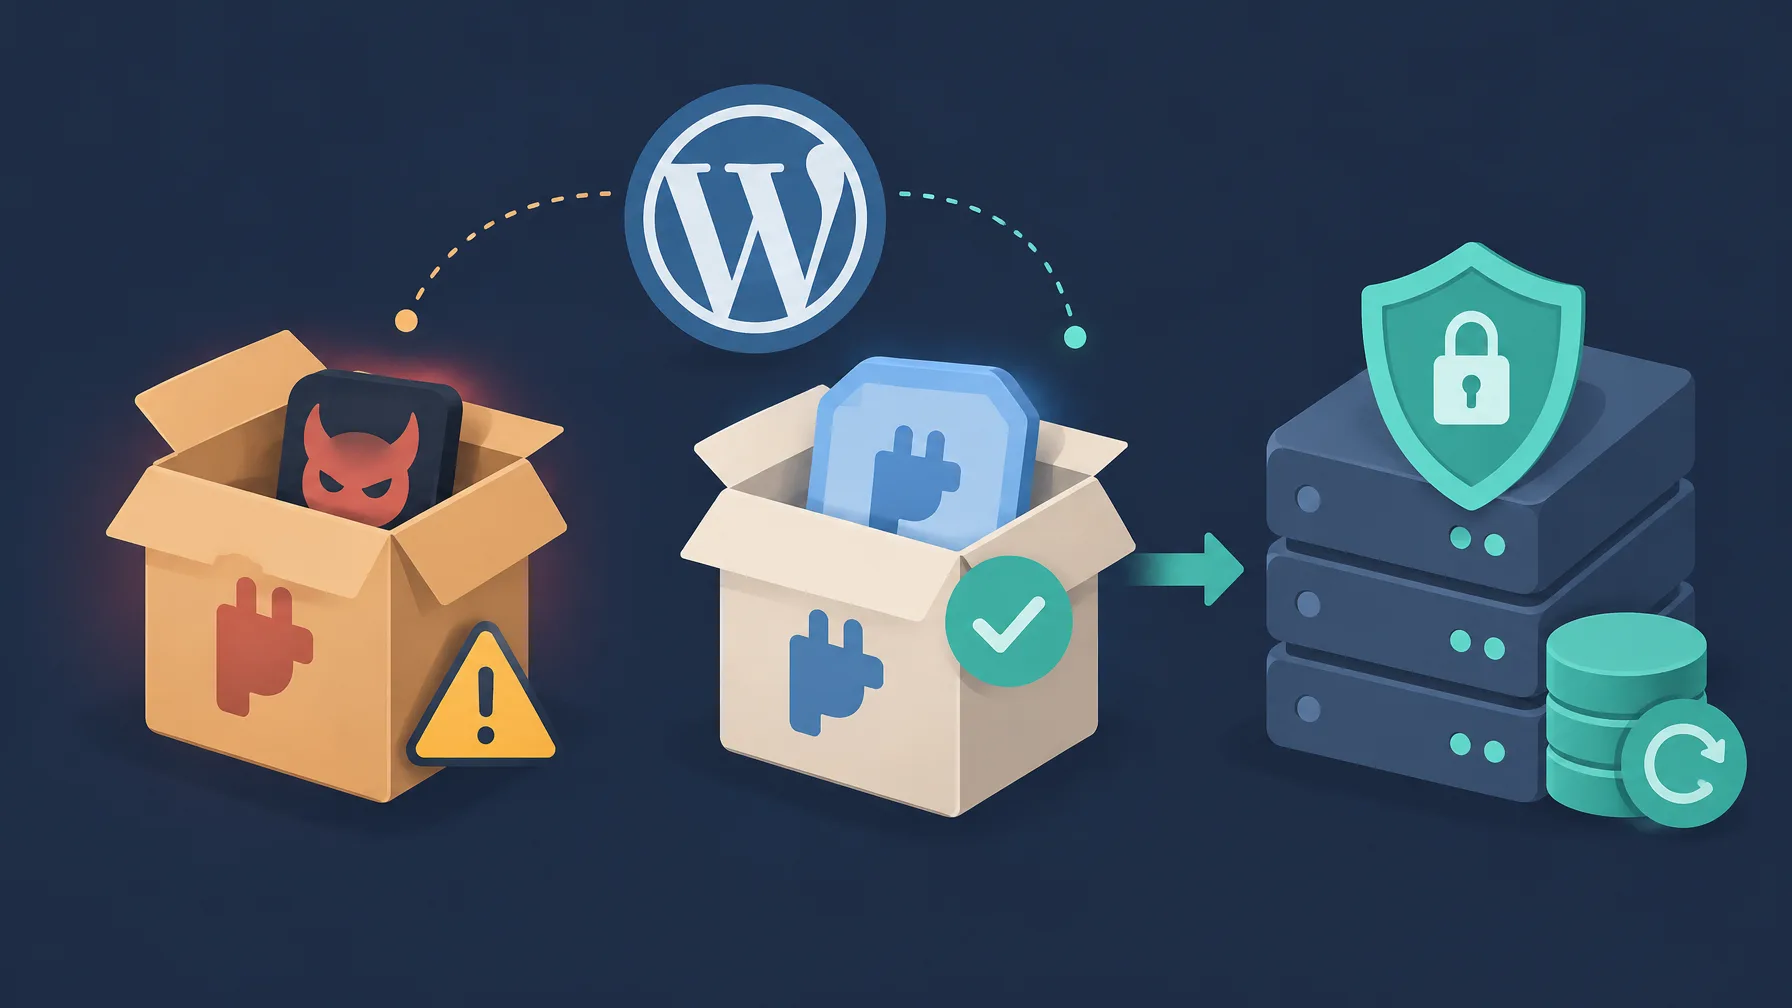
Vissa nedladdnings- och uppdateringspaket för Rank Math PRO 3.0.123 innehöll skadlig kod under ett begränsat tidsfönster den 15–16 oktober 2026. Om du aktiverade ett infekterat paket behöver du behandla WordPress-webbplatsen som komprometterad. Version 3.0.124 är ren, men uppdateringen tar inte bort bakdörrar, administratörskonton eller schemalagda jobb som koden redan kan ha skapat.
Börja med att avgöra om du hämtade paketet under det berörda tidsfönstret och om du aktiverade tillägget. Därefter väljer du mellan att återställa en ren säkerhetskopia och att rensa webbplatsen manuellt. Vid manuell rensning spelar ordningen stor roll: den skadliga koden kan återskapa dolda bakdörrar när någon besöker webbplatsen.
Vad hände med de officiella paketen?
Det här var en leveranskedjeattack: angriparen fick in skadlig kod i tilläggspaket som leverantören distribuerade via sina officiella nedladdningar och uppdateringar. Incidenten handlar alltså inte om ett vanligt programmeringsfel som en angripare utnyttjar i ett annars rent tillägg. Rank Math tog bort de infekterade filerna och släppte den rena versionen 3.0.124.
- Berörd version: vissa paket av Rank Math PRO 3.0.123, inte samtliga kopior av versionen.
- Tidsfönster i UTC: 15 oktober 2026 klockan 20.02 till 16 oktober klockan 07.12, ungefär elva timmar.
- Tidsfönster i svensk sommartid, CEST: 15 oktober klockan 22.02 till 16 oktober klockan 09.12.
- Ren version: Rank Math PRO 3.0.124.
- Tilläggets slug:
seo-by-rank-math-pro. - CVE-identifierare:
CVE-2026-111862. CVE är ett system för gemensamma identifierare för säkerhetsbrister. - Allvarlighetsgrad: 9,8 av 10, kritisk, enligt Common Vulnerability Scoring System, CVSS. Säkerhetsposten klassar problemet som inbäddad skadlig kod som inte kräver autentisering.
- Omfattning: incidenten gäller PRO-tillägget. Säkerhetsbeskedet anger inte att gratisversionen av Rank Math berörs.
Den skadliga koden körs när du aktiverar tillägget och kan skapa bestående åtkomst till webbplatsen. Den kommunicerar med domänen rank1cdn[.]com och kan återskapa dolda bakdörrar vid sidbesök. Utgå från att WordPress-inloggningar, databasuppgifter, API-nycklar och andra hemligheter som webbservern kan läsa kan ha läckt.
Rank Math har inte offentliggjort hur angriparen ändrade paketen. Det finns därför inget underlag här för att peka ut en angripare, ange hur många webbplatser som drabbats eller beskriva en mer specifik grundorsak.
Avgör vilket av de tre fallen som gäller dig
Öppna Tillägg i WordPress-admin och kontrollera versionen av Rank Math PRO. Versionsnumret 3.0.123 bevisar inte i sig att din kopia innehåller skadlig kod; även tidpunkten när du hämtade paketet spelar roll. Rank Math har uppgifter om vilka användare som hämtade de berörda kopiorna och meddelar dem.
- Du installerade och aktiverade ett berört paket av 3.0.123: behandla webbplatsen som komprometterad och följ någon av återställningsvägarna nedan.
- Du installerade ett berört paket av 3.0.123 men aktiverade det aldrig: radera tilläggsfilerna, installera den rena versionen 3.0.124 från ditt Rank Math-konto och kör en säkerhetsskanning som försiktighetsåtgärd.
- Du hämtade 3.0.123 men varken installerade eller aktiverade det: enbart den här incidenten ger ingen indikation på att webbplatsen har komprometterats. Om du är osäker på om filerna nådde webbplatsen eller om någon aktiverade tillägget, kontakta Rank Maths support.
En senare version utesluter inte ett tidigare intrång
Om Rank Math har meddelat dig att du hämtade ett berört paket ska du följa rätt åtgärder för ditt fall, även om webbplatsen nu kör en annan version. Att installera 3.0.124 ersätter Rank Math-paketet men rensar inte filer, konton eller cron-jobb som den skadliga koden har skapat på andra ställen.
Snabb inventering med WP-CLI
Med WP-CLI, kommandoradsverktyget för WordPress, kan du snabbt samla in version, administratörskonton och flera kända spår. Kör WordPress-kommandona från installationens rotkatalog. Kommandona nedan läser information; de ersätter inte återställning eller rensning.
# Installerad version.
wp plugin get seo-by-rank-math-pro --field=version

# Kända skadliga poster i options-tabellen.
wp option get _uf6qdn2hmm
wp option get t8krdk990phb
wp option get _np5pvf754c

# Administratörer och när deras konton skapades.
wp user list --role=administrator --fields=ID,user_login,user_email,user_registered

# Kontrollera core-filer och lista WordPress schemalagda händelser.
wp core verify-checksums
wp cron event list

# Känd falsk core-fil och en sträng från den skadliga koden.
ls -la wp-includes/class-wp-cache-util.php
grep -RIn --include='*.php' 'xmmqhn' wp-content/

# Byt www-data mot webbserverns faktiska systemanvändare.
# Kommandot kan kräva högre behörighet.
crontab -l -u www-data | grep 'ms6v46'En kontrollsumma jämför en fil med ett känt referensvärde och hjälper dig att hitta avvikande filer. Om kommandona inte hittar något har du däremot inte bevisat att webbplatsen är ren. Granska även de övriga platserna och mekanismerna nedan.
Alternativ 1: återställ en ren säkerhetskopia
Om du aktiverade ett infekterat paket rekommenderar Rank Math att du återställer både webbplatsens filer och databasen från en säkerhetskopia före incidentens början. Välj en kopia från före den 15 oktober 2026 klockan 20.02 UTC, alltså 22.02 svensk sommartid. Samma gräns motsvarar 15 oktober klockan 16.02 EDT och 16 oktober klockan 01.32 IST.
- Återställ webbplatsen och databasen från en säkerhetskopia som föregår det berörda tidsfönstret.
- Kör en säkerhetsskanning med ett etablerat verktyg, exempelvis Wordfence eller Sucuri.
- Byt alla relevanta lösenord och åtkomstuppgifter. Utgå från att webbplatsens hemligheter kan ha läckt. Gå igenom hela checklistan för lösenord, databasuppgifter, API-nycklar och andra hemligheter längre ned.
- Installera den rena versionen 3.0.124 från ditt Rank Math-konto efter att du har återställt webbplatsen.
Be webbhotellet om hjälp om du är osäker på hur du återställer säkerhetskopian. Även efter en återställning behöver du byta åtkomstuppgifter: gamla hemligheter kan redan finnas hos angriparen.
Alternativ 2: rensa webbplatsen manuellt
Om du saknar en ren säkerhetskopia behöver du ta bort den skadliga koden och granska vilka andra ändringar angriparen kan ha gjort. Följ stegen i ordning. Be webbhotellet eller en kvalificerad säkerhetsspecialist att ta över om du inte är bekväm med webbplatsens filer, databas och serverinställningar.
Stoppa återskapandet innan du tar bort bakdörrarna
Den skadliga koden kan återskapa en dold bakdörr varje gång någon besöker webbplatsen. Om du börjar med att radera misstänkta filer men lämnar mekanismen bakom dem kvar kan filerna komma tillbaka. Slutför därför hela steg 1 innan du går vidare.
Steg 1: stoppa koden som återskapar bakdörrarna
Börja med att ta bort det infekterade tillägget och de kända databasposterna. Blockera också den skadliga domänen om din driftmiljö tillåter det. Gå inte vidare till steg 2 förrän du har slutfört dessa åtgärder.
- Radera hela mappen för Rank Math PRO. Använd webbhotellets filhanterare eller FTP och ta bort mappen
rank-math-pro. Att bara inaktivera tillägget räcker inte. Skilj på mappnamnet och tilläggets slugseo-by-rank-math-pro. - Ta bort de skadliga databasposterna. Öppna databasen i exempelvis phpMyAdmin. Leta i
wp_optionsefter poster varsoption_nameär_uf6qdn2hmm,t8krdk990phbeller_np5pvf754c, och radera dem. Använd webbplatsens faktiska tabellprefix om det skiljer sig frånwp_. - Blockera utgående anslutningar till
rank1cdn.com, om webbhotellet eller brandväggen har stöd för det.
Steg 2: hitta och ta bort andra spår efter intrånget
Angriparen kan ha lämnat fler filer, konton och ändringar på servern än dem som finns i Rank Math-paketet. Gå igenom varje område nedan. En indikator är ett spår att undersöka, inte automatiskt ett bevis på att varje fil med samma sträng är skadlig.
Dolda PHP-bakdörrar
Leta efter misstänkta PHP-filer både i tillägg och teman. Granska särskilt följande platser, även om andra delar av webbplatsen ser normala ut.
wp-content/mu-plugins/, där WordPress laddar obligatoriska tillägg automatiskt.- Mappar som tillhör andra tillägg.
inc/,includes/ochlib/i teman som inte är WordPress standardteman.- Rank Maths mapp
includes/.
Sök efter PHP-kod som kombinerar base64_decode med XOR-loopar, alltså loopar som använder den bitvisa operatorn XOR. Andra spår är nyckeln xmmqhn, anrop till proc_open och kod som kommunicerar via PHP-FPM-socklar. PHP-FPM är en processhanterare för PHP. Ett säkerhetstillägg eller webbhotellet kan hjälpa dig att bedöma träffarna och ta bort skadliga filer.
Okända administratörskonton
Granska alla WordPress-konton med administratörsbehörighet. Var särskilt uppmärksam på användarnamn som börjar med wpsupport_ följt av slumpmässiga tecken och e-postadresser som slutar på @wp-mail[.]net. Ta bort konton som du har bekräftat är skadliga eller saknar tillstånd.
wp user list --role=administratorEn falsk fil bland WordPress core-filer
Kontrollera om wp-includes/class-wp-cache-util.php finns. Den tillhör inte WordPress core. Ta bort filen om den finns och kontrollera därefter core-filernas kontrollsummor.
wp core verify-checksumsInstallera också om WordPress core-filer från en officiell källa för att säkerställa att inga andra core-filer har ändrats. Nöj dig inte med att bara radera den kända falska filen.
Regler i .htaccess och PHP-kod i .cache-filer
Granska .htaccess i webbplatsens rotkatalog och i underkatalogerna. Leta efter regler som låter servern köra filer med ändelsen .cache som PHP-kod. Sök även på servern efter .cache-filer som innehåller PHP-kod och utred misstänkta träffar.
Schemalagda jobb i WordPress och på servern
Cron kör schemalagda jobb på servern, medan WordPress har egna schemalagda händelser. Granska webbserveranvändarens crontab, alltså listan över användarens cron-jobb, och leta efter markören #ms6v46. Lista även WordPress-händelserna och ta bort jobb som du har bekräftat är skadliga.
# Anpassa systemanvändaren efter servern.
crontab -l -u www-data | grep 'ms6v46'

# Lista WordPress schemalagda händelser.
wp cron event listÖvriga tillägg, teman och uppladdade filer
- Installera om tillägg och teman från deras officiella källor. Jämför dem med rena kopior där det går.
- Leta efter PHP-filer i
uploads/. Där ska sådana filer normalt inte finnas. - Utred oväntade eller ändrade filer innan du tar bort dem.
Ändringar utanför WordPress-installationen
Intrånget kan sträcka sig utanför webbplatsens katalog. Granska därför även servermiljön, särskilt sådant som webbserverns systemanvändare kan ändra.
authorized_keys-filer för SSH, som anger vilka publika nycklar som tillåter inloggning.- Crontab för andra systemanvändare.
- Processer som körs på servern.
- Platser utanför webbplatsens katalog där webbserveranvändaren har skrivbehörighet.
På ett delat webbhotell saknar du ofta åtkomst till delar av den här miljön. Be då webbhotellet att granska dem åt dig.
Steg 3: byt lösenord, nycklar och andra åtkomstuppgifter
Utgå från att alla hemligheter som den komprometterade webbplatsen kunde läsa kan ha läckt. Byt dem mot nya, säkra värden efter rensningen. Det här steget gäller också om du valde att återställa en säkerhetskopia.
- Alla relevanta lösenord: byt lösenord för WordPress-konton och andra åtkomstuppgifter som den komprometterade webbplatsen kunde komma åt.
- Databasuppgifter: byt databasens användarnamn och lösenord och uppdatera motsvarande värden i
wp-config.php. - WordPress säkerhetsnycklar och salts: generera nya värden i
wp-config.php. Salts är slumpmässiga värden som WordPress använder tillsammans med säkerhetsnycklarna för att skydda autentiseringsdata. - API-nycklar och tjänsteuppgifter: byt betalningsleverantörernas nycklar, SMTP-uppgifter för e-post, API-nycklar och andra hemligheter i webbplatsens inställningar eller konfigurationsfiler.
- Webbhotell och serveråtkomst: byt lösenord eller andra åtkomstuppgifter för webbhotellets kontrollpanel, FTP/SFTP och SSH. Granska också hemligheter i miljövariabler.
- Tvåfaktorsautentisering: granska administratörskontonas extra inloggningsfaktor och återställ den där det behövs.
Uppdatera webbplatsens konfiguration och anslutna tjänster med de nya uppgifterna överallt där det behövs. Be webbhotellet eller en säkerhetsspecialist att hjälpa dig inventera hemligheterna om du är osäker på vad du behöver byta.
Steg 4: kontrollera resultatet och följ webbplatsen
Kontrollera både filer och aktivitet när du har rensat webbplatsen och bytt åtkomstuppgifterna. Fortsätt bevaka den under de följande dagarna, eftersom återkommande filer kan avslöja att någon mekanism finns kvar.
- Kör en ny säkerhetsskanning med ett etablerat verktyg, exempelvis Wordfence eller Sucuri.
- Verifiera WordPress core-filer med
wp core verify-checksums. - Verifiera tilläggsfiler med
wp plugin verify-checksums --all. Alla tillägg har inte tillgängliga kontrollsummor, särskilt inte premiumtillägg. Jämför då med en ren kopia från den officiella källan. - Bevaka utgående anslutningar och annan misstänkt aktivitet under de följande dagarna.
- Kontrollera om borttagna filer kommer tillbaka.
wp core verify-checksums
wp plugin verify-checksums --allOm misstänkta filer återkommer eller du ser ovanlig aktivitet kan rensningen vara ofullständig. Gå tillbaka till steg 2 och be webbhotellet eller en säkerhetsspecialist att undersöka vidare.
Samlad lista över kända indikatorer
Använd följande indikatorer för intrång när du söker i filer, databasen, användarkonton och servermiljön. Domännamnen med [.] nedan är avsiktligt skrivna så att de inte blir klickbara; vid teknisk blockering använder du en vanlig punkt.
- Extern domän:
rank1cdn[.]com. - Poster i options-tabellen:
_uf6qdn2hmm,t8krdk990phboch_np5pvf754c. - Sträng i PHP-kod:
xmmqhn. - Kodmönster att utreda:
base64_decodetillsammans med XOR-loopar,proc_openoch kod för PHP-FPM-socklar. - Misstänkta administratörsnamn:
wpsupport_följt av slumpmässiga tecken. - Misstänkta e-postadresser: adresser som slutar på
@wp-mail[.]net. - Falsk core-fil:
wp-includes/class-wp-cache-util.php. - Markör i systemets cron-jobb:
#ms6v46. - Andra filspår:
.htaccess-regler som kör.cachesom PHP,.cache-filer med PHP-kod och oväntade PHP-filer iuploads/.
Installera 3.0.124 från ditt konto
När du har slutfört åtgärderna för ditt fall installerar du den rena versionen Rank Math PRO 3.0.124. Skriv rankmath.com direkt i webbläsaren, logga in på ditt konto och hämta paketet från dina nedladdningar. Vissa användare kan behöva återställa kontots lösenord för att kunna logga in.
Var vaksam på falska säkerhetsmejl
Rank Math skickar inte inloggnings- eller nedladdningslänkar via e-post. Betrakta oväntade mejl som ber dig klicka på en länk för lösenordsåterställning eller nedladdning som misstänkta. Gå själv direkt till webbplatsen i stället.
Hämta inte ersättningspaketet från inofficiella distributionssidor eller webbplatser som återdistribuerar tillägg med hänvisning till GPL-licensen. De kan fortfarande erbjuda kopior av 3.0.123. Använd ditt konto hos leverantören.
Om du behöver hjälp att avgöra rätt återställningsväg kan du öppna ett ärende hos Rank Maths support eller kontakta support@rankmath.com. Ange vilken PRO-version du använder och vilka återställningssteg du redan har slutfört.
Anpassa driften efter incidenten
Gå igenom hur du hanterar tilläggsuppdateringar när den akuta återställningen är klar. En leveranskedjeattack kan drabba även en etablerad kommersiell leverantör, så ett officiellt paket är inte ensamt en garanti för säker kod.
- Gör ett medvetet val om automatiska uppdateringar av premiumtillägg. De kan snabbt leverera säkerhetsfixar, men också snabbt föra in ett komprometterat paket.
- Behåll säkerhetskopior utanför webbservern och spara flera generationer. Du behöver kunna gå tillbaka till en tidpunkt före intrånget.
- Bevaka och begränsa webbserverns utgående anslutningar där driftmiljön tillåter det.
- Kontrollera filernas kontrollsummor och jämför med rena officiella paket när kontrollsummor saknas.
- Hämta tillägg från leverantörens konto och var fortsatt vaksam på nätfiske som utger sig för att handla om incidenten.
Börja nu med att fastställa när du hämtade paketet och om du aktiverade det. Om webbplatsen är berörd: återställ en ren säkerhetskopia eller följ den manuella ordningen, byt alla åtkomstuppgifter och kontrollera att inga spår återkommer.
Erik Johansson
Förespråkare för Spotify-stil ingenjörskultur. Squad- och chapter-modeller, agil organisationsdesign är mitt område. Teamens prestation är nyckeln.
Alla inlägg