
Rank Math PRO 3.0.123: атака през официалните пакети и стъпки за възстановяване
Ако си изтеглил или обновил Rank Math PRO до версия 3.0.123 между 15 октомври 2026 г., 20:02 UTC, и 16 октомври 2026 г., 07:12 UTC, провери сайта си. Част от официалните пакети през този приблизително 11-часов прозорец съдържат зловреден код, който се изпълнява при активиране на разширението.
Засегнатите пакети са премахнати, а 3.0.124 е чистата версия. Самото обновяване обаче не премахва файлове, администраторски акаунти или cron задачи, които зловредният код вече е създал другаде. Ако си активирал засегнат пакет, третирай сайта като компрометиран.
Какво се е случило
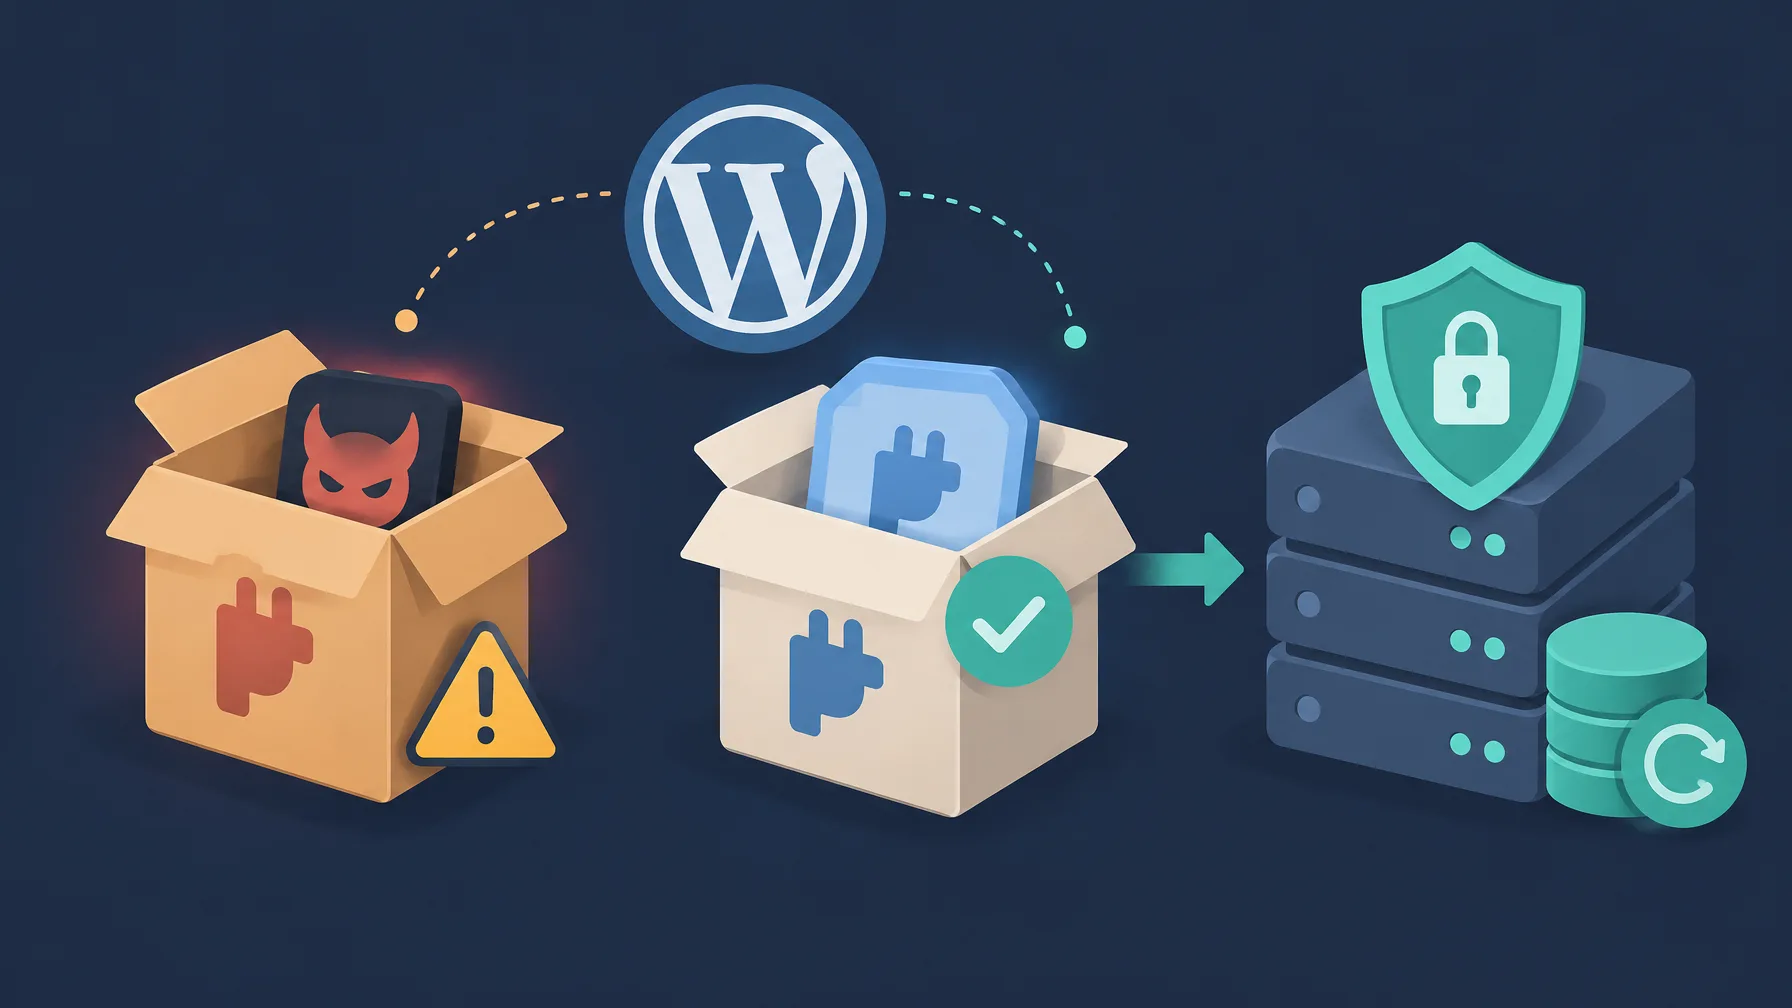
Зловредният код е попаднал в официалния пакет за изтегляне и обновяване, а не използва обикновена програмна грешка в разширението. Това е атака по веригата на доставки – компрометиран компонент достига до сайта през доверен канал за софтуер. Все още няма публични подробности как точно са подменени пакетите.
Случаят има идентификатор CVE-2026-111862 и оценка 9,8 – критична по Общата система за оценка на уязвимости (CVSS). Записът обхваща Rank Math SEO PRO 3.0.123 и описва вграден зловреден код, който не изисква предварителен вход от нападателя. Посоченият идентификатор на разширението е seo-by-rank-math-pro.
След активиране зловредният код може да осигури траен достъп, да комуникира с rank1cdn[.]com и да създава отново скрити задни вратички при посещения на сайта. Потенциално изложени са данните за достъп до WordPress и базата от данни, ключовете за програмни интерфейси (API) и други тайни, които уеб сървърът може да прочете.
Версията сама по себе си не доказва пробив
Засегнати са само част от пакетите на 3.0.123, получени в посочения времеви прозорец. Инцидентът обхваща платеното разширение PRO; безплатното Rank Math не е посочено като засегнато.
Провери кой от трите случая се отнася за сайта ти
Отвори раздела „Разширения“ в таблото на WordPress и провери инсталираната версия на Rank Math PRO. След това установи кога е получен пакетът и дали е бил активен – текущата версия не показва цялата история.
- Инсталирал си засегнатия пакет 3.0.123 и си го активирал: приеми сайта за компрометиран и изпълни една от процедурите за възстановяване по-долу.
- Инсталирал си засегнатия пакет 3.0.123, но никога не си го активирал: изтрий файловете му, инсталирай чистата версия 3.0.124 от акаунта си в Rank Math и пусни защитно сканиране като предпазна мярка.
- Само си изтеглил 3.0.123, без да го инсталираш или активираш: този инцидент сам по себе си не дава основание да приемеш сайта за компрометиран. Ако не знаеш дали пакетът е бил инсталиран или активен, потърси поддръжката на Rank Math.
Rank Math разполага със записи кои потребители са изтеглили засегнатите копия и ги уведомява. Ако си получил такова известие, изпълни приложимите стъпки дори сайтът вече да работи с друга версия.
За точна сверка прозорецът е 15 октомври, 20:02 UTC – 16 октомври, 07:12 UTC, или 15 октомври, 22:02 CEST – 16 октомври, 09:12 CEST. CEST означава централноевропейско лятно време, а не местното време в България.
Вариант 1: върни чист бекъп
Бекъп отпреди началото на инцидента е препоръчителният път, ако засегнатият пакет е бил активен. Трябват ти и файловете на сайта, и базата от данни, запазени преди 15 октомври 2026 г., 20:02 UTC.
Същият граничен момент е 15 октомври, 22:02 CEST, 15 октомври, 16:02 EDT – източноамериканско лятно време, и 16 октомври, 01:32 IST – индийско стандартно време. Провери часовата зона в системата за бекъпи, преди да избереш копие.
- Върни файловете и базата от данни от чист бекъп отпреди началния момент.
- Пусни защитно сканиране с утвърден инструмент като Wordfence или Sucuri.
- Смени всички потенциално изложени пароли и тайни. Това включва данните за базата от данни, API ключовете и останалите категории в отделния списък по-долу.
- Инсталирай чистата версия 3.0.124 от акаунта си в Rank Math след връщането на сайта.
Ако не знаеш как да върнеш бекъпа, потърси хостинг доставчика. Дори тази процедура не отменя нуждата да смениш тайните, до които компрометираният сайт е имал достъп.
Вариант 2: почисти сайта ръчно
Без подходящ чист бекъп трябва да премахнеш зловредния код и да провериш какви други промени е оставил нападателят. Ако не работиш уверено с файлове, бази от данни и сървърни настройки, възложи процедурата на хостинг доставчика или специалист по сигурност.
Редът на стъпките е задължителен
Първо спри механизма, който създава задните вратички отново. Ако започнеш само с отделните подозрителни файлове, следващо посещение на сайта може да ги върне.
1. Спри механизма, който връща зловредния код
Изпълни всички действия в този списък, преди да преминеш към останалите файлове и акаунти. Само да деактивираш разширението не е достатъчно.
- Изтрий цялата папка на Rank Math PRO. Използвай файловия мениджър на хостинга или FTP достъп. Папката, посочена за премахване, е
rank-math-pro. - Премахни зловредните записи от базата от данни. През phpMyAdmin или сходен инструмент провери таблицата
wp_optionsи изтрий записите, чиято стойност вoption_nameе_uf6qdn2hmm,t8krdk990phbили_np5pvf754c. Ако инсталацията използва друг префикс за таблиците, провери съответната таблица с настройки. - Блокирай изходящите връзки към
rank1cdn.com, ако инфраструктурата го позволява. Използвай защитната стена или потърси съдействие от хостинг доставчика.
2. Потърси останалите файлове и промени
Нападателят може да е оставил достъп извън папката на Rank Math PRO. Провери всяка от следващите области, вместо да приключиш след първия открит файл.
Скрити PHP задни вратички
Прегледай тези места за подозрителни PHP файлове. Защитно разширение или хостинг доставчикът може да помогне с търсенето и с преценката кои файлове са зловредни.
wp-content/mu-plugins/.- Папките на други разширения.
- Папките
inc/,includes/иlib/в теми, различни от стандартните теми на WordPress. - Папката
includes/на Rank Math.
Търси PHP код с base64_decode в комбинация с цикли с побитово изключващо ИЛИ (XOR), ключа xmmqhn, извиквания на proc_open или код за сокети на PHP FastCGI Process Manager (PHP-FPM). Отделно съвпадение не е достатъчно за автоматично изтриване – прегледай контекста.
Непознати администратори
Провери всички акаунти с администраторски права. Особено подозрителни са потребителски имена с префикс wpsupport_ и случайни символи след него, както и имейл адреси, които завършват на @wp-mail[.]net.
Премахни акаунтите, за които потвърдиш, че са зловредни или нямат разрешен достъп. Можеш да изведеш администраторите и през командния интерфейс за WordPress, WP-CLI:
wp user list --role=administrator --fields=ID,user_login,user_email,user_registeredФалшив файл в ядрото на WordPress
wp-includes/class-wp-cache-util.php не е легитимен файл от ядрото на WordPress. Ако присъства, премахни го и провери контролните суми – стойности, чрез които инструментът сравнява локалните файлове с официалните копия.
wp core verify-checksumsПреинсталирай файловете на ядрото на WordPress от официален източник. Така ще замениш и други файлове на ядрото, които може да са променени.
Правила в .htaccess и PHP код в .cache файлове
Прегледай .htaccess в основната директория на сайта и в поддиректориите. Търси правила, които позволяват файлове с разширение .cache да се изпълняват като PHP.
Потърси из сървъра .cache файлове с PHP код. Разследвай подозрителните резултати, вместо да приемаш, че това са обикновени кеширани данни.
Системни cron задачи и събития в WordPress
Прегледай системния crontab на потребителя, под който работи уеб сървърът. Cron е механизъм за задачи по график; при този инцидент търси записи с маркера #ms6v46.
Отделно провери планираните събития в WordPress с командата по-долу. Разследвай подозрителните задачи и премахни тези, за които потвърдиш зловреден произход.
wp cron event listДруги разширения, теми и качени файлове
Преинсталирай разширенията и темите от официалните им източници. Където е възможно, сравни наличните файлове с чисти копия.
- Провери директорията
uploads/за PHP файлове – обичайно там не трябва да има такива. - Разследвай всеки неочакван или променен файл, преди да го изтриеш.
Сървърът извън директорията на сайта
Промените може да излизат извън инсталацията на WordPress. Провери и следните места, доколкото правата ти го позволяват.
- Файловете
authorized_keysза достъп през протокола Secure Shell (SSH). - Crontab записите на останалите системни потребители.
- Текущо работещите процеси.
- Директориите извън сайта, в които потребителят на уеб сървъра има право да записва.
При споделен хостинг вероятно нямаш достъп до част от тези области. Поискай хостинг доставчикът да ги провери, вместо да ги изключваш от обхвата.
3. Смени всички потенциално изложени тайни
Приеми, че паролите и тайните, достъпни за компрометирания сайт, може да са изтекли. Подмени ги с нови сигурни стойности дори ако си върнал чист бекъп.
- Всички относими пароли: смени паролите на акаунтите в WordPress и останалите пароли, достъпни за сайта.
- Данните за базата от данни: подмени потребителското име и паролата, които сайтът използва, и актуализирай
wp-config.php. - Ключовете за сигурност и солите на WordPress: генерирай нови стойности и ги запиши в
wp-config.php. - API ключовете и данните за външни услуги: подмени ключовете за платежни услуги, данните за имейл сървъра по Simple Mail Transfer Protocol (SMTP), останалите API ключове и тайните в настройките или конфигурационните файлове.
- Достъпа до хостинга и сървъра: смени данните за контролния панел, File Transfer Protocol (FTP), SSH File Transfer Protocol (SFTP) и SSH. Прегледай и тайните в променливите на средата.
- Двуфакторната автентикация: провери настройките за администраторските акаунти и ги нулирай, където е необходимо.
Отрази новите данни във всички засегнати конфигурации и свързани услуги. Ако не можеш да определиш пълния списък, поискай хостинг доставчикът или специалист по сигурност да помогне с прегледа.
4. Провери дали сайтът остава чист
След като приключиш с файловете, акаунтите, задачите и тайните, провери резултата с повече от един метод. Еднократно сканиране не замества наблюдението през следващите дни.
- Пусни защитно сканиране с утвърден инструмент като Wordfence или Sucuri.
- Провери файловете на ядрото на WordPress с
wp core verify-checksums. - Провери файловете на разширенията с
wp plugin verify-checksums --all. За някои разширения, особено платените, няма налични контролни суми; сравни ги с чисто копие от официалния доставчик. - Следи изходящите връзки и подозрителната активност през следващите дни.
- Провери дали изтритите файлове се появяват отново.
Ако подозрителни файлове се върнат или забележиш необичайна активност, вероятно е останал механизъм за достъп. Върни се към стъпка 2 от ръчната процедура и включи хостинг доставчика или специалист по сигурност.
Индикатори за компрометиране и бърза проверка с WP-CLI
Следните индикатори за компрометиране (IOC) събират на едно място конкретните следи от инцидента. Липсата им не заменя пълната процедура, ако знаеш, че засегнатият пакет е бил активен.
- Домейн за комуникация:
rank1cdn[.]com. - Записи в таблицата с настройки:
_uf6qdn2hmm,t8krdk990phb,_np5pvf754c. - Ключ в подозрителен PHP код:
xmmqhn. - Комбинации в кода:
base64_decodeс XOR цикли,proc_openили код за PHP-FPM сокети. - Подозрителни администратори: имена с
wpsupport_и имейли с домейнwp-mail[.]net. - Фалшив файл от ядрото:
wp-includes/class-wp-cache-util.php. - Маркер в системния crontab:
#ms6v46. - Други следи: PHP код в
.cacheфайлове и правила в.htaccess, които позволяват той да се изпълни.
Изпълни следващите команди от директорията на WordPress за бърз първоначален преглед. Те не почистват сайта и не заменят задължителния ред на ръчната процедура.
wp plugin get seo-by-rank-math-pro --field=version

wp option get _uf6qdn2hmm
wp option get t8krdk990phb
wp option get _np5pvf754c

wp user list --role=administrator --fields=ID,user_login,user_email,user_registered
wp core verify-checksums
wp cron event list

ls -la wp-includes/class-wp-cache-util.php
grep -RIn --include='*.php' 'xmmqhn' wp-content/

# Замени www-data с реалния потребител на уеб сървъра.
# Нужни са права за преглед на неговия crontab.
crontab -l -u www-data | grep 'ms6v46'Първата команда използва идентификатора seo-by-rank-math-pro; при работа с файловете провери реалната папка в конкретната инсталация. Ако WP-CLI не открие разширението под този идентификатор, провери версията през таблото, вместо да приемаш резултата за доказателство, че сайтът е незасегнат.
Инсталирай чистата версия от акаунта си
След приложимите стъпки за възстановяване инсталирай Rank Math PRO 3.0.124. Въведи ръчно rankmath.com в браузъра, влез в акаунта си и отвори секцията за изтегляния.
Някои потребители може да трябва да нулират паролата на акаунта си, преди да влязат. Започни процедурата от сайта, който си отворил директно, а не от неочакван имейл.
Внимавай за фишинг покрай инцидента
Rank Math не изпраща по имейл връзки за вход или изтегляне. Третирай непоискани писма с връзка за нулиране на парола или изтегляне като подозрителни. Неофициални сайтове за препродажба или разпространение под GNU General Public License (GPL) може още да предлагат копия на 3.0.123 – използвай акаунта си при доставчика.
Кога да потърсиш помощ
Ако не можеш да установиш дали сайтът попада в засегнатия прозорец или коя процедура се отнася за него, отвори заявка към поддръжката или пиши на support@rankmath.com. Посочи версията на Rank Math PRO и стъпките, които вече си изпълнил.
За проверки извън директорията на WordPress, ограничен достъп при споделен хостинг или задни вратички, които се появяват отново, включи и хостинг доставчика. Ако ръчната работа с файлове, базата от данни и сървъра е извън опита ти, потърси квалифициран специалист по сигурност.
Какво да промениш в поддръжката на сайтовете
Провери историята на обновяванията за всички сайтове, които поддържаш, и започни възстановяването на засегнатите. След спешните действия прегледай и процеса, през който получаваш, проверяваш и връщаш софтуерни пакети.
- Не изключвай риска при доверен платен доставчик. Атака по веригата на доставки може да достигне сайта през официален пакет.
- Прецени политиката за автоматични обновявания на платените разширения. Те доставят поправки бързо, но могат да доставят и компрометиран пакет.
- Пази бекъпи извън сървъра на сайта и достатъчно история назад. Нужно е чисто копие отпреди инцидента, не само последният бекъп.
- Следи и ограничавай изходящите връзки на уеб сървъра. Включи тази проверка и в наблюдението след инцидент.
- Проверявай контролните суми. Когато липсват, сравнявай файловете с чисти официални копия.
- Изтегляй платените пакети от акаунта си при доставчика. Не използвай неофициални копия и не следвай непоискани имейл връзки за вход или изтегляне.
Георги Петров
Backend разработчик и системен архитект. Експерт по PHP и Laravel, изграждането на уеб приложения с голям трафик е моята специалност.
Всички публикации