
Rank Math PRO 3.0.123:n jakelupaketeissa haittaohjelma – näin tarkistat ja puhdistat sivustosi
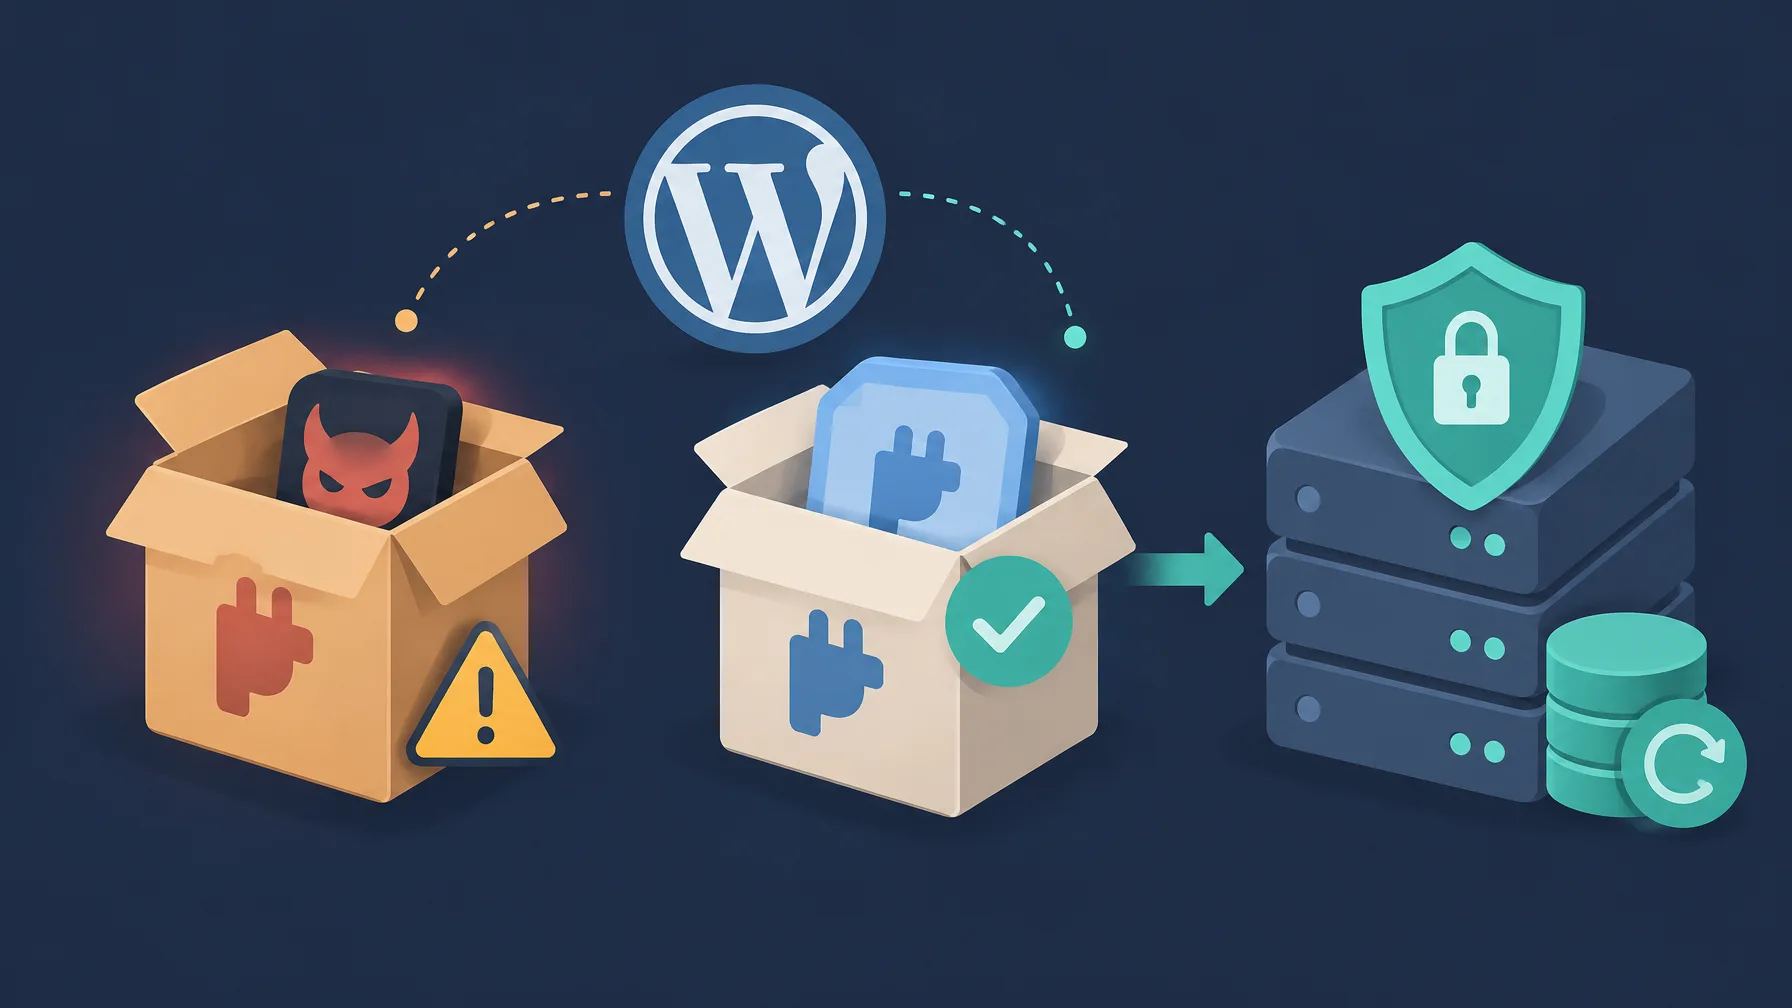
Osaan Rank Math PRO 3.0.123:n virallisista lataus- ja päivityspaketeista päätyi haittaohjelma. Vaarantuneet paketit olivat jaossa 15.10.2026 kello 20.02 UTC – 16.10.2026 kello 7.12 UTC eli noin 11 tunnin ajan. Suomen kesäajassa aikaväli oli 15.10. kello 23.02 – 16.10. kello 10.12.
Jos asensit vaarantuneen paketin ja lisäosa aktivoitui, käsittele sivustoa murrettuna. Puhdas versio 3.0.124 korvaa Rank Math PRO:n omat tiedostot, mutta se ei poista haittaohjelman muualle luomia tiedostoja, ylläpitäjätilejä tai ajastettuja tehtäviä.
Mitä virallisissa päivityspaketeissa tapahtui?
Kyseessä on toimitusketjuhyökkäys: haitallinen koodi tuli sivustolle luotetun ohjelmistotoimittajan jakelupaketissa, ei tavallisen ohjelmointivirheen kautta. Rank Math poisti vaarantuneet paketit ja julkaisi puhtaan version 3.0.124. Yhtiö ei ole kertonut, miten hyökkääjä muutti paketteja.
Tapaus koskee maksullista PRO-lisäosaa, jonka tunniste on seo-by-rank-math-pro. Maksutonta Rank Math -lisäosaa ei ole ilmoitettu vaarantuneeksi tässä tapauksessa. Pelkkä versionumero 3.0.123 ei myöskään todista tartuntaa: vain osa kyseisen version paketeista sisälsi haittaohjelman, ja ne jaettiin rajatun aikavälin aikana.
Tapauksen CVE-tunniste eli julkinen haavoittuvuustunniste on CVE-2026-111862. CVSS-vakavuuspisteytyksessä se saa arvon 9,8 eli kriittinen. Luokitus kuvaa pakettiin upotettua haitallista koodia, jota hyökkääjä voi hyödyntää ilman kirjautumista.
Haittaohjelma käynnistyy, kun lisäosa aktivoituu. Se ottaa yhteyttä verkkotunnukseen rank1cdn[.]com, voi jättää hyökkääjälle pysyvän pääsyn ja pystyy luomaan piilotettuja takaovia uudelleen sivuvierailujen yhteydessä. Vaarassa ovat WordPress-tunnukset, tietokantatunnukset, API-avaimet ja muut salaisuudet, joita verkkopalvelimen käyttäjä voi lukea. API-avain on tunniste, jolla sivusto käyttää ulkoisen palvelun ohjelmointirajapintaa.
Tarkista ensin, mihin kolmesta tilanteesta sivustosi kuuluu
Avaa WordPressin hallinnasta Lisäosat ja tarkista Rank Math PRO:n versio. Selvitä lisäksi, milloin latasit tai päivitit paketin ja aktivoituiko se. Keski-Euroopan kesäajassa vaarallinen jakso oli 15.10.2026 kello 22.02 – 16.10.2026 kello 9.12 CEST.
- Asensit vaarantuneen 3.0.123-paketin ja lisäosa aktivoitui: käsittele sivustoa murrettuna. Palauta puhdas varmuuskopio tai käy läpi kaikki manuaalisen puhdistuksen vaiheet.
- Asensit vaarantuneen 3.0.123-paketin mutta et koskaan aktivoinut sitä: poista kyseiset lisäosatiedostot, asenna puhdas 3.0.124 omalta Rank Math -tililtäsi ja aja varmuuden vuoksi tietoturvatarkistus.
- Latasit 3.0.123-paketin mutta et asentanut etkä aktivoinut sitä: pelkkä lataus ei tämän tapauksen perusteella osoita sivustomurtoa. Älä asenna vaarantunutta pakettia. Jos et tiedä, päätyivätkö tiedostot sivustolle tai aktivoituiko lisäosa, pyydä apua Rank Mathin tuesta.
Rank Mathilla on tiedot siitä, ketkä latasivat vaarantuneet paketit kyseisenä aikana, ja se ilmoittaa asiasta heille. Jos sait ilmoituksen, noudata tilanteeseesi sopivia palautusohjeita, vaikka sivustollasi olisi jo jokin toinen versio. Nykyinen versionumero ei kerro, mitä aiemmin aktivoitu haittaohjelma ehti tehdä.
Vaihtoehto 1: palauta sivusto puhtaasta varmuuskopiosta
Ensisijainen palautustapa on palauttaa sekä sivuston tiedostot että tietokanta varmuuskopiosta, joka valmistui ennen 15.10.2026 kello 20.02 UTC. Suomessa raja on 15.10. kello 23.02; sama hetki on 15.10. kello 22.02 CEST, 15.10. kello 16.02 EDT ja 16.10. kello 1.32 IST. Valitse varmasti puhdas kopio.
- Palauta sivuston tiedostot ja tietokanta ennen vaarallisen jakson alkua otetusta varmuuskopiosta.
- Aja tietoturvatarkistus luotettavalla työkalulla, kuten Wordfencellä tai Sucurilla.
- Vaihda kaikki salasanat ja muut tunnistetiedot. Oleta sivuston salaisuuksien paljastuneen. Käy läpi jäljempänä oleva erillinen tarkistuslista, joka kattaa myös tietokantatunnukset ja API-avaimet.
- Asenna puhdas Rank Math PRO 3.0.124 omalta Rank Math -tililtäsi, kun olet palauttanut sivuston.
Pyydä palveluntarjoajalta apua, jos et tiedä, miten palautat varmuuskopion. Pelkkä palautus ei tee vanhoista tunnuksista turvallisia eikä sulje pois sitä, että hyökkääjä muutti palvelinta WordPress-hakemiston ulkopuolella.
Vaihtoehto 2: puhdista sivusto käsin oikeassa järjestyksessä
Jos puhdasta varmuuskopiota ei ole, poista haittaohjelma ja tarkista hyökkääjän muut muutokset erikseen. Pyydä palveluntarjoaja tai tietoturva-asiantuntija avuksi, jos tiedostojen, tietokannan tai palvelinasetusten käsittely ei kuulu osaamiseesi.
Katkaise ensin mekanismi, joka palauttaa takaoven
Noudata vaiheiden järjestystä. Haittaohjelma voi luoda piilotetun takaoven uudelleen aina, kun joku käy sivustolla. Jos poistat vain näkyvät haittatiedostot mutta jätät niitä palauttavan mekanismin toimintaan, sivusto ei välttämättä puhdistu.
1. Estä haittaohjelmaa rakentamasta itseään uudelleen
Tee kaikki seuraavat toimet ennen kuin alat poistaa muita takaovia. Pelkkä Rank Math PRO:n poistaminen käytöstä ei riitä.
- Poista koko Rank Math PRO:n hakemisto. Etsi
rank-math-propalveluntarjoajan tiedostonhallinnalla tai FTP-yhteydellä ja poista hakemisto tiedostoineen. - Poista haitalliset tietokantamerkinnät. Avaa WordPressin tietokanta esimerkiksi phpMyAdminilla. Etsi
wp_options-taulusta rivit, joidenoption_nameon_uf6qdn2hmm,t8krdk990phbtai_np5pvf754c, ja poista löytyvät haitalliset rivit. Jos sivustosi käyttää muuta tauluetuliitettä kuinwp_, tarkista vastaava options-taulu. - Estä lähtevä yhteys haitalliseen verkkotunnukseen, jos mahdollista. Lisää
rank1cdn.comestolistalle palveluntarjoajan tai palomuurin avulla.
2. Etsi muut haitalliset tiedostot, tilit ja palvelinmuutokset
Hyökkääjä on voinut jättää jälkiä sekä WordPressiin että palvelimelle sen ulkopuolelle. Käy jokainen seuraavista kohdista läpi, vaikka ensimmäinen tietoturvatarkistus ei löytäisi mitään.
Piilotetut PHP-takaovet
Tarkista epäilyttävät PHP-tiedostot seuraavista sijainneista. mu-plugins sisältää WordPressin automaattisesti lataamat lisäosat, joten sen sisältö kuuluu tarkistukseen.
wp-content/mu-plugins/.- Muiden lisäosien hakemistot.
- Muiden kuin WordPressin oletusteemojen
inc/-,includes/– jalib/-hakemistot. - Rank Mathin
includes/-hakemisto.
Etsi PHP-koodia, jossa base64_decode esiintyy yhdessä XOR-silmukoiden kanssa. Tarkista myös merkkijono xmmqhn, prosesseja käynnistävä proc_open sekä PHP-FPM:n socket-yhteyksiä käsittelevä koodi. PHP-FPM on PHP-prosesseja hallitseva palvelu; socket toimii tässä paikallisena viestintäkanavana. Tietoturvalisäosa tai palveluntarjoaja voi auttaa näiden merkkien etsinnässä ja haittatiedostojen poistossa.
Tuntemattomat ylläpitäjätilit
Tarkista kaikki WordPress-käyttäjät, joilla on ylläpitäjän oikeudet. Erityisiä varoitusmerkkejä ovat tunnukset, joiden alussa on wpsupport_ ja lopussa satunnaisia merkkejä, sekä sähköpostiosoitteet, joiden verkkotunnus on wp-mail[.]net. Poista tilit, jotka varmistuvat haitallisiksi tai luvattomiksi.
WP-CLI on komentorivityökalu WordPressin hallintaan. Saat sillä ylläpitäjätilit näkyviin seuraavasti.
wp user list --role=administrator --fields=ID,user_login,user_email,user_registeredWordPressin core-tiedostoksi naamioitu takaovi
Tiedosto wp-includes/class-wp-cache-util.php ei kuulu WordPressin coreen eli WordPressin omiin perustiedostoihin. Jos löydät sen, poista se ja tarkista coren tiedostot tarkistussummilla. Tarkistussumma auttaa havaitsemaan, poikkeaako tiedosto virallisesta versiosta.
wp core verify-checksumsAsenna WordPressin core-tiedostot uudelleen virallisesta lähteestä, jotta myös muut mahdollisesti muutetut core-tiedostot korvautuvat puhtailla. Älä rajaa tarkistusta vain yhteen tunnettuun tiedostonimeen.
.htaccess ja PHP-koodia sisältävät .cache-tiedostot
Tarkista sivuston juurihakemiston ja alihakemistojen .htaccess-tiedostot. Etsi sääntöjä, jotka sallivat .cache-päätteisten tiedostojen suorittamisen PHP-koodina. Etsi palvelimelta myös .cache-tiedostoja, jotka sisältävät PHP-koodia, ja selvitä epäilyttävien löydösten tarkoitus.
Palvelimen ja WordPressin ajastetut tehtävät
Cron ajaa tehtäviä ajastetusti, ja crontab määrittelee käyttäjäkohtaiset ajot. Tarkista verkkopalvelimen käyttäjän crontab erityisesti merkinnän #ms6v46 varalta. Tarkista erikseen WordPressin omat ajastetut tapahtumat ja poista haitallisiksi todetut tehtävät.
wp cron event listMuut lisäosat, teemat ja ladatut tiedostot
- Asenna lisäosat ja teemat uudelleen niiden virallisista lähteistä. Vertaa tiedostoja puhtaisiin kopioihin aina, kun se on mahdollista.
- Tarkista
uploads/-hakemisto PHP-tiedostojen varalta. Niitä ei yleensä kuulu olla siellä. - Selvitä odottamattomien tai muuttuneiden tiedostojen tarkoitus ennen kuin poistat ne.
WordPress-hakemiston ulkopuolinen palvelinympäristö
Hyökkääjän muutokset eivät välttämättä rajoitu sivuston tiedostoihin. Tarkista myös seuraavat alueet tai pyydä palveluntarjoajaa tutkimaan ne.
- SSH-yhteyksien
authorized_keys-tiedostot, jotka määrittelevät hyväksytyt kirjautumisavaimet. - Muiden järjestelmäkäyttäjien crontabit.
- Käynnissä olevat prosessit.
- Sivustohakemiston ulkopuoliset sijainnit, joihin verkkopalvelimen käyttäjällä on kirjoitusoikeus.
Jaetussa webhotellissa et välttämättä pääse näihin tietoihin itse. Pyydä silloin palveluntarjoajaa tarkistamaan palvelinympäristö, äläkä tulkitse käyttöoikeuksien puutetta merkiksi siitä, ettei muutoksia ole.
Tunnetut murtojäljet ja komentorivitarkistus
Murtojälki eli IOC on tekninen tunniste, joka auttaa löytämään hyökkäyksen jälkiä. Tässä tapauksessa keskeiset tunnisteet ovat alla. Yksittäinen yleinen PHP-funktio ei vielä todista haittaohjelmaa, joten tutki löydökset asiayhteydessään.
- Ulkoinen yhteys:
rank1cdn[.]com. - Tietokannan option-avaimet:
_uf6qdn2hmm,t8krdk990phbja_np5pvf754c. - Koodimerkit:
xmmqhn,base64_decodeyhdessä XOR-silmukoiden kanssa,proc_openja PHP-FPM:n socket-koodi. - Ylläpitäjätilit:
wpsupport_-alkuiset käyttäjänimet ja@wp-mail[.]net-päätteiset sähköpostiosoitteet. - Väärennetty core-tiedosto:
wp-includes/class-wp-cache-util.php. - Palvelimen cron-merkintä:
#ms6v46. - Muut epäilyttävät löydökset: PHP-koodia sisältävät
.cache-tiedostot ja.htaccess-säännöt, jotka sallivat niiden suorittamisen.
Seuraavat komennot kokoavat nopean tilannekuvan. Aja WordPress-komennot sivuston hakemistossa vasta, kun olet katkaissut haittaohjelman palautusmekanismin. Esimerkin www-data pitää vaihtaa palvelimesi todelliseen verkkopalvelinkäyttäjään; toisen käyttäjän crontabin lukeminen voi vaatia lisäoikeuksia.
# Jos poistit PRO-lisäosan jo kokonaan, ensimmäinen komento ei löydä sitä.
wp plugin get seo-by-rank-math-pro --field=version

# Puuttuva option-avain ei yksin todista sivustoa puhtaaksi.
wp option get _uf6qdn2hmm
wp option get t8krdk990phb
wp option get _np5pvf754c

wp user list --role=administrator --fields=ID,user_login,user_email,user_registered
wp core verify-checksums
wp cron event list

ls -la wp-includes/class-wp-cache-util.php

# Vaihda käyttäjänimi vastaamaan palvelinympäristöäsi.
crontab -l -u www-data | grep 'ms6v46'

# Tutki osumat ennen tiedostojen poistamista.
grep -RIn --include='*.php' 'xmmqhn' wp-content/Tämä komentojoukko ei yksin puhdista sivustoa eikä korvaa koko tarkistuslistaa. Se auttaa paikantamaan tunnettuja jälkiä ja kokoamaan tiedot jatkotutkintaa varten.
3. Vaihda kaikki mahdollisesti paljastuneet tunnukset ja salaisuudet
Tee tämä myös silloin, kun palautit sivuston varmuuskopiosta. Oleta varmuuden vuoksi, että kaikki murretun sivuston luettavissa olleet tunnukset ja salaisuudet ovat voineet paljastua. Vaihda ne uusiin turvallisiin arvoihin vasta, kun olet poistanut haitallisen pääsyn.
- Kaikki olennaiset salasanat: vaihda WordPress-tilien salasanat sekä muut tunnukset, joihin murretulla sivustolla oli pääsy.
- Tietokantatunnukset: vaihda sekä tietokannan käyttäjänimi että salasana ja päivitä uudet arvot
wp-config.php-tiedostoon. - WordPressin suojausavaimet ja suolat: luo
wp-config.php-tiedoston avaimet ja suolat uudelleen. Ne suojaavat WordPressin kirjautumistietoja ja evästeitä. - API-avaimet ja palvelutunnukset: korvaa maksupalvelujen avaimet, sähköpostin lähetykseen käytetyt SMTP-tunnukset, muut API-avaimet sekä asetuksiin ja määritystiedostoihin tallennetut salaisuudet.
- Webhotellin ja palvelimen käyttöoikeudet: vaihda hallintapaneelin, FTP/SFTP-yhteyksien ja SSH-yhteyksien salasanat tai muut tunnistetiedot. Tarkista myös ympäristömuuttujiin tallennetut salaisuudet.
- Kaksivaiheinen tunnistautuminen: tarkista ylläpitäjätilien asetukset ja nollaa kaksivaiheinen tunnistautuminen tarvittaessa.
Päivitä uudet tunnukset kaikkiin tarvittaviin sivustoasetuksiin ja liitettyihin palveluihin. Jos et tiedä, mitä tunnuksia sivusto voi lukea, pyydä palveluntarjoajaa tai tietoturva-asiantuntijaa kartoittamaan ne.
4. Varmista puhtaus ja seuraa, palaavatko haittatiedostot
Tarkista lopputulos erikseen sen jälkeen, kun olet poistanut haitalliset muutokset ja vaihtanut tunnukset. Ensimmäinen puhdas tarkistus ei yksin sulje pois palvelimelle jäänyttä pysyvää pääsyä.
- Aja uusi tietoturvatarkistus luotettavalla työkalulla, kuten Wordfencellä tai Sucurilla.
- Tarkista WordPressin core-tiedostot komennolla
wp core verify-checksums. - Tarkista asennettujen lisäosien tiedostot komennolla
wp plugin verify-checksums --all. Kaikille lisäosille, varsinkaan maksullisille, ei ole saatavilla tarkistussummia. Vertaa tällaiset lisäosat virallisesta lähteestä ladattuun puhtaaseen kopioon. - Seuraa verkkopalvelimen lähteviä yhteyksiä ja muuta epäilyttävää toimintaa seuraavien päivien ajan.
- Tarkista, ilmestyvätkö poistamasi tiedostot uudelleen.
wp core verify-checksums
wp plugin verify-checksums --allJos haittatiedostot palaavat tai huomaat muuta poikkeavaa, puhdistus voi olla kesken. Palaa manuaalisen puhdistuksen vaiheeseen 2 ja pyydä palveluntarjoajaa tai tietoturva-asiantuntijaa tutkimaan tilanne.
Asenna puhdas 3.0.124 suoraan omalta tililtäsi
Kun olet tehnyt tilanteeseesi kuuluvat palautus- tai puhdistustoimet, asenna Rank Math PRO 3.0.124. Kirjoita rankmath.com suoraan selaimen osoiteriville, kirjaudu omalle tilillesi ja lataa puhdas paketti tilin latauksista. Osa käyttäjistä voi joutua nollaamaan tilinsä salasanan ennen kirjautumista.
Varo tapaukseen liittyvää tietojenkalastelua
Rank Math ei lähetä sähköpostitse kirjautumis- tai latauslinkkejä. Suhtaudu epäilyttävästi pyytämättä saapuneisiin viesteihin, jotka kehottavat avaamaan salasanan nollauslinkin tai latauslinkin. Aloita asiointi kirjoittamalla palvelun osoite itse selaimeen.
Epäviralliset jakelusivustot ja GPL-uudelleenjakelupalvelut voivat edelleen tarjota versiota 3.0.123. Hae puhdas paketti omalta valmistajatililtäsi, älä satunnaisesta latausarkistosta.
Jos tarvitset apua palautustavan valintaan tai sivuston tilanteen selvittämiseen, avaa tukipyyntö tai ota yhteyttä osoitteeseen support@rankmath.com. Kerro käytössä ollut Rank Math PRO -versio ja erittele palautus- tai puhdistusvaiheet, jotka olet jo tehnyt.
Tarkista seuraavaksi myös ylläpitokäytäntösi
Luotettu kaupallinen toimittaja ei poista toimitusketjuhyökkäyksen mahdollisuutta. Automaattiset päivitykset ovat maksullisissakin lisäosissa kaksiteräinen ratkaisu: ne tuovat korjaukset nopeasti, mutta voivat tuoda myös vaarantuneen virallisen paketin sivustolle.
- Tarkista palautuspisteet nyt. Säilytä varmuuskopiot erillään tuotantopalvelimesta ja pidä niitä riittävän pitkältä ajalta, jotta voit palata aikaan ennen mahdollista murtoa.
- Arvioi automaattiset päivitykset lisäosakohtaisesti. Ota päätöksessä huomioon sekä nopeiden tietoturvakorjausten hyöty että virallisen jakelukanavan mahdollinen vaarantuminen.
- Seuraa ja rajaa verkkopalvelimen lähteviä yhteyksiä. Selvitä, mihin palveluihin sivuston todella pitää saada yhteys.
- Ota tiedostojen tarkistussummat osaksi tarkistuksia. Käytä virallisia puhtaita kopioita silloin, kun tarkistussummia ei ole saatavilla.
- Varmista latauskanavat ja sähköpostikäytännöt. Lataa PRO-paketti valmistajan tililtä ja käsittele tapaukseen vetoavat kirjautumis-, nollaus- ja latausviestit varoen.
Jos vaarantunut paketti ehti aktivoitua, aloita puhtaasta palautuspisteestä tai katkaise haittaohjelman palautusmekanismi ennen muuta puhdistusta. Kirjaa tehdyt toimet ja löydökset, vaihda salaisuudet ja sovi seuraavien päivien seurannasta sivuston vastuuhenkilön kanssa.
Emilia Korhonen
Suomen tiimin päätoimittaja, mobile-first ja responsiivisen suunnittelun asiantuntija. Yksinkertaisuuden ja toiminnallisuuden harmonia on tavoitteeni.
Kaikki julkaisut