
Rank Math PRO 3.0.123: zlonamjerni kod u službenim paketima i koraci za oporavak
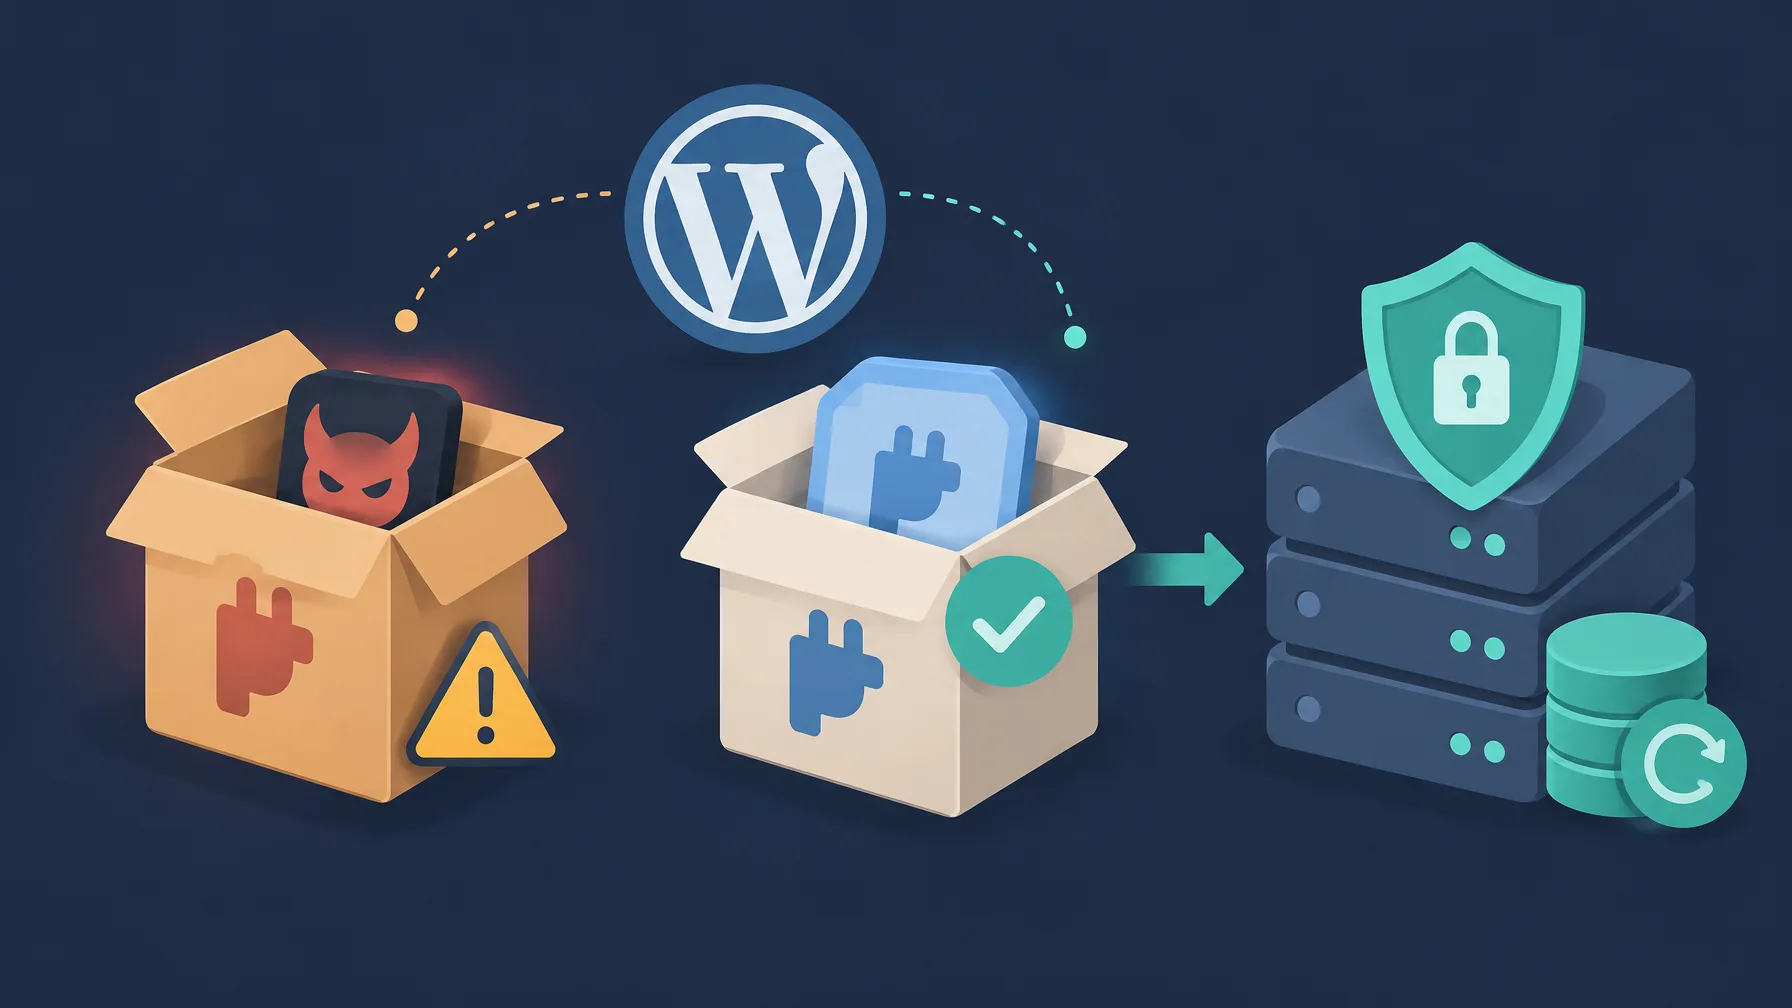
Dio paketa Rank Math PRO 3.0.123, dostupnih kroz službeni kanal za preuzimanje i ažuriranje, sadržavao je zlonamjerni kod. Kod se pokretao kad biste aktivirali dodatak, a mogao je napadaču osigurati trajni pristup web-stranici. Čista verzija 3.0.124 zamjenjuje datoteke dodatka, ali ne uklanja nužno datoteke, administratorske račune i zakazane zadatke koje je zlonamjerni kod već stvorio drugdje.
Ako održavate WordPress stranice za sebe ili klijente, prvo provjerite kada ste preuzeli paket i jeste li ga aktivirali. Sama oznaka verzije 3.0.123 nije dokaz kompromitacije, no ni novija verzija nije dokaz da je stranica čista ako ste prethodno aktivirali zaraženi paket.
Što se dogodilo i koje su verzije zahvaćene
Ovo je napad na lanac opskrbe: napadač je zlonamjerni kod ubacio u službeni paket koji korisnici preuzimaju ili dobivaju kroz ažuriranje. Nije riječ o programskoj pogrešci u dodatku koju napadač iskorištava izvana. Rank Math uklonio je zahvaćene pakete i objavio čistu verziju 3.0.124.
- Dodatak: Rank Math SEO PRO, s identifikatorom dodatka, odnosno slugom,
seo-by-rank-math-pro. - Zahvaćena verzija: samo dio paketa verzije 3.0.123, preuzetih u određenom vremenskom intervalu.
- Razdoblje: od 15. listopada 2026. u 20:02 UTC do 16. listopada 2026. u 07:12 UTC, približno 11 sati.
- Vrijeme u Hrvatskoj: od 15. listopada u 22:02 do 16. listopada u 09:12 po srednjoeuropskom ljetnom vremenu, CEST.
- Čista verzija: 3.0.124.
- Identifikator ranjivosti: CVE-2026-111862. Sustav Common Vulnerability Scoring System (CVSS) dodjeljuje ocjenu 9,8, odnosno kritičnu ozbiljnost. Zapis opisuje ugrađeni zlonamjerni kod za koji napadaču ne treba prethodna autentifikacija.
- Opseg incidenta: obavijest se odnosi na PRO dodatak; besplatni Rank Math nije naveden kao zahvaćen.
Rank Math ima evidenciju korisnika koji su preuzeli zahvaćene kopije i šalje im obavijesti. Ako ste dobili takvu obavijest, slijedite odgovarajući postupak čak i ako sada koristite drugu verziju. Nije objavljeno kako je napadač izmijenio pakete, tko stoji iza napada ni koliko je stranica kompromitirano.
Zlonamjerni kod komunicira s domenom rank1cdn[.]com i može ponovno stvarati skrivena stražnja vrata, odnosno kod koji omogućuje neovlašten pristup, kad netko posjeti stranicu. Ugrožava WordPress vjerodajnice, pristupne podatke za bazu, API ključeve i druge tajne koje proces web-poslužitelja može pročitati. Zbog toga oporavak mora obuhvatiti cijelu instalaciju, a ne samo direktorij dodatka.
Kako utvrditi koji se postupak odnosi na vas
U WordPress administraciji otvorite Dodaci i provjerite instaliranu verziju Rank Math PRO. Zatim provjerite kada ste preuzeli paket i jeste li ga aktivirali: ta dva podatka određuju sljedeći korak.
- Instalirali ste i aktivirali zahvaćeni paket 3.0.123: tretirajte stranicu kao kompromitiranu. Vratite čistu sigurnosnu kopiju ili slijedite sve korake za ručno čišćenje.
- Instalirali ste zahvaćeni paket 3.0.123, ali ga nikad niste aktivirali: izbrišite njegove datoteke, instalirajte čistu verziju 3.0.124 sa svojeg Rank Math računa i preventivno pokrenite sigurnosni pregled.
- Preuzeli ste paket 3.0.123, ali ga niste instalirali ni aktivirali: sam ovaj incident ne upućuje na to da je stranica kompromitirana. Ako ne možete utvrditi jesu li datoteke ipak bile instalirane ili je dodatak bio aktivan, obratite se podršci.
Ažurirati dodatak nije isto što i očistiti stranicu
Verzija 3.0.124 zamjenjuje paket Rank Math PRO. Ne briše automatski zlonamjerne datoteke iz drugih direktorija, ne uklanja neovlaštene administratore i ne uklanja zadatke koje je napadač dodao u cron.
Brza provjera kroz WP-CLI
WP-CLI, alat za rad s WordPressom iz naredbenog retka, može ubrzati početnu provjeru. Sljedeće naredbe provjeravaju verziju dodatka, poznate zapise u bazi, administratore, WordPress core i zakazane zadatke. One služe za pregled i same ne čiste instalaciju.
# Pokrenite iz direktorija WordPress instalacije.
wp plugin get seo-by-rank-math-pro --field=version

# Provjerite sva tri poznata naziva zlonamjernih opcija.
wp option get _uf6qdn2hmm
wp option get t8krdk990phb
wp option get _np5pvf754c

wp user list --role=administrator --fields=ID,user_login,user_email,user_registered
wp core verify-checksums
wp cron event list

# Ova datoteka nije dio legitimnog WordPress corea.
ls -la wp-includes/class-wp-cache-util.php

# www-data zamijenite stvarnim korisnikom web-poslužitelja.
# Za pregled tuđeg crontaba trebaju odgovarajuće ovlasti.
crontab -l -u www-data | grep 'ms6v46'

# Potražite poznati ključ u datotekama unutar wp-content.
grep -RIn -- 'xmmqhn' wp-content/Provjerite rezultate zajedno s vremenom preuzimanja i poviješću aktivacije dodatka. Ako ove naredbe ne pronađu poznate tragove, to još nije potvrda da je stranica čista: morate pregledati i ostala mjesta navedena u nastavku.
Prva mogućnost: vratite čistu sigurnosnu kopiju
Ako ste aktivirali zaraženi paket, preporučeni je put vratiti datoteke i bazu iz sigurnosne kopije nastale prije početka incidenta. Kopija mora biti starija od 15. listopada 2026. u 20:02 UTC, odnosno 22:02 CEST ili 16:02 EDT istoga dana. U vremenskoj zoni IST taj trenutak odgovara 16. listopada u 01:32.
- Vratite cijelu stranicu i bazu podataka iz čiste sigurnosne kopije nastale prije navedenog trenutka.
- Pokrenite sigurnosni pregled pouzdanim alatom, primjerice dodatkom Wordfence ili Sucuri.
- Promijenite sve potencijalno izložene lozinke i vjerodajnice. Uključite pristupne podatke za bazu, API ključeve i ostale tajne prema detaljnom popisu u odjeljku o vjerodajnicama.
- Instalirajte čistu verziju Rank Math PRO 3.0.124 koju ste preuzeli sa svojeg Rank Math računa.
Ako ne znate kako vratiti sigurnosnu kopiju, zatražite pomoć hosting podrške. Lozinke i druge tajne morate promijeniti i nakon što vratite kopiju jer ih je napadač u međuvremenu mogao pročitati.
Druga mogućnost: ručno očistite instalaciju
Ako nemate čistu sigurnosnu kopiju koju možete vratiti, morate ukloniti zlonamjerni kod i provjeriti što je još napadač promijenio. Redoslijed je važan jer posjet stranici može ponovno stvoriti skrivena stražnja vrata.
Prvo zaustavite mehanizam koji vraća zlonamjerne datoteke
Ako samo izbrišete sumnjivu datoteku, a ostavite aktivan mehanizam koji je ponovno stvara, problem može ostati. Ako niste sigurni kako raditi s datotekama, bazom i postavkama poslužitelja, prepustite ove korake hosting podršci ili stručnjaku za sigurnost.
1. Onemogućite ponovno stvaranje zlonamjernog koda
Prije nego što počnete tražiti druge tragove, uklonite početni mehanizam zaraze. Dovršite sve sljedeće radnje, a tek zatim prijeđite na drugi korak.
- Izbrišite cijeli direktorij Rank Math PRO. Kroz upravitelj datoteka na hostingu ili FTP pronađite i izbrišite direktorij
rank-math-pro. Nije dovoljno samo deaktivirati dodatak. - Izbrišite zlonamjerne opcije iz baze. U alatu poput phpMyAdmina otvorite tablicu
wp_optionsi uklonite svaki pronađeni zapis čijioption_nameglasi_uf6qdn2hmm,t8krdk990phbili_np5pvf754c. - Blokirajte odlazne veze prema domeni
rank1cdn.com, ako hosting ili vatrozid podržava takvo pravilo.
2. Pronađite dodatne datoteke, račune i promjene na poslužitelju
Napadač je mogao ostaviti tragove izvan početnog direktorija dodatka. Pregledajte svaki od sljedećih dijelova instalacije i poslužitelja, čak i ako ste već pronašli i uklonili jednu zlonamjernu datoteku.
Skrivena stražnja vrata u PHP datotekama
Sumnjive PHP datoteke mogu se nalaziti u direktorijima drugih dodataka i tema. Tražite kod s pozivom base64_decode u kombinaciji s petljama koje koriste operaciju XOR, ključem xmmqhn, pozivom proc_open ili kodom za PHP-FPM socket, komunikacijsku točku prema procesu koji izvršava PHP.
- Pregledajte
wp-content/mu-plugins/. - Pregledajte direktorije drugih dodataka.
- U temama koje nisu zadane WordPress teme pregledajte direktorije
inc/,includes/ilib/. - Pregledajte direktorij
includes/dodatka Rank Math.
Sigurnosni dodatak ili hosting podrška mogu pomoći pronaći te pokazatelje i ukloniti zlonamjerne datoteke. Nalaze provjerite u kontekstu koda, a ne samo po nazivu pojedine PHP funkcije.
Nepoznati administratorski računi
Napadač je mogao dodati WordPress račun s administratorskim ovlastima. Posebno provjerite korisnička imena koja počinju s wpsupport_ i nastavljaju se nasumičnim znakovima te račune s adresom e-pošte na domeni @wp-mail[.]net.
Pregledajte sve administratore, ne samo račune koji odgovaraju tim obrascima. Uklonite račune za koje potvrdite da su zlonamjerni ili neovlašteni.
wp user list --role=administratorLažna WordPress core datoteka
Datoteka wp-includes/class-wp-cache-util.php nije legitimni dio WordPress corea. Ako postoji, uklonite je i provjerite kontrolne zbrojeve, odnosno vrijednosti kojima alat uspoređuje lokalne datoteke sa službenim kopijama.
wp core verify-checksumsPonovno instalirajte WordPress core datoteke iz službenog izvora kako biste uklonili i moguće izmjene drugih core datoteka. Nemojte stati na brisanju samo poznate lažne datoteke.
Pravila u .htaccess i PHP kod u .cache datotekama
Pravila u datoteci .htaccess mogu omogućiti da poslužitelj izvršava .cache datoteke kao PHP. Pregledajte .htaccess u korijenskom direktoriju stranice i u svim poddirektorijima.
Na poslužitelju potražite i .cache datoteke koje sadrže PHP kod. Istražite svaki sumnjivi nalaz zajedno s pravilima koja određuju kako se takve datoteke izvršavaju.
Zakazani zadaci u sustavu i WordPressu
Zlonamjerni zadatak može ponovno pokretati napadačev kod. U sistemskom crontabu, rasporedu zadataka za korisnika pod kojim radi web-poslužitelj, potražite stavke s oznakom #ms6v46.
Pregledajte i događaje u WP-Cronu, WordPressovu sustavu za zakazane zadatke. Istražite sumnjive stavke i uklonite one za koje potvrdite da su zlonamjerne.
wp cron event listOstali dodaci, teme i prenesene datoteke
Izmjene mogu zahvatiti i dodatke ili teme koji nisu povezani s početnom zarazom. Ponovno ih instalirajte iz službenih izvora i, gdje možete, usporedite postojeće datoteke s čistim kopijama.
- U direktoriju
uploads/potražite PHP datoteke jer ih ondje u pravilu ne bi trebalo biti. - Istražite neočekivane i izmijenjene datoteke prije nego što ih uklonite.
Okruženje izvan WordPress instalacije
Napadačeve promjene mogu se nalaziti i izvan direktorija web-stranice. Pregled poslužitelja zato mora obuhvatiti i sljedeća mjesta.
- Datoteke
authorized_keyskoje određuju dopuštene SSH ključeve. - Crontabove drugih sistemskih korisnika.
- Aktivne procese.
- Lokacije izvan direktorija stranice u koje korisnik web-poslužitelja može pisati.
Na dijeljenom hostingu možda nećete imati pristup tim dijelovima sustava. Zatražite od hosting podrške da ih provjeri.
3. Zamijenite sve potencijalno izložene vjerodajnice
Sve tajne dostupne kompromitiranoj stranici tretirajte kao potencijalno izložene. Ovaj korak ne smijete preskočiti ni ako ste vratili čistu sigurnosnu kopiju.
- Lozinke: promijenite lozinke WordPress računa i sve ostale relevantne pristupne podatke koji su bili dostupni kompromitiranoj stranici.
- Baza podataka: zamijenite korisničko ime i lozinku za bazu te ažurirajte odgovarajuće vrijednosti u
wp-config.php. - WordPress sigurnosni ključevi i salt vrijednosti: generirajte nove vrijednosti u
wp-config.php; WordPress ih koristi za zaštitu autentifikacije i sesija. - API ključevi i pristup servisima: zamijenite ključeve platnih servisa, SMTP vjerodajnice za slanje e-pošte, API ključeve i druge tajne iz postavki stranice ili konfiguracijskih datoteka. API je programsko sučelje preko kojeg stranica komunicira s drugim servisom.
- Hosting i poslužitelj: promijenite vjerodajnice za hosting upravljačku ploču, FTP/SFTP i SSH pristup. Pregledajte i tajne pohranjene u varijablama okruženja.
- Dvofaktorska autentifikacija: pregledajte postavke administratorskih računa i ponovno ih postavite gdje je potrebno.
Nove vjerodajnice upišite u konfiguraciju stranice i povezane servise svugdje gdje ih koristite. Ako ne možete utvrditi sve potencijalno izložene podatke, zatražite pomoć hosting podrške ili stručnjaka za sigurnost.
4. Provjerite rezultat čišćenja
Čišćenje morate potvrditi pregledom datoteka i praćenjem ponašanja stranice. Nakon što uklonite zlonamjerne tragove i zamijenite vjerodajnice, slijedite ovaj redoslijed.
- Pokrenite sigurnosni pregled pouzdanim alatom poput Wordfencea ili Sucurija.
- Provjerite WordPress core naredbom
wp core verify-checksums. - Provjerite datoteke instaliranih dodataka naredbom
wp plugin verify-checksums --all. Kontrolni zbrojevi nisu dostupni za svaki dodatak, osobito za premium dodatke; tada datoteke usporedite s čistom kopijom iz službenog izvora. - Sljedećih dana pratite odlazne veze s poslužitelja i druge znakove sumnjive aktivnosti.
- Provjeravajte pojavljuju li se ponovno datoteke koje ste uklonili.
wp core verify-checksums
wp plugin verify-checksums --allAko se zlonamjerne datoteke vrate ili primijetite neobičnu aktivnost, čišćenje možda nije potpuno. Vratite se na drugi korak ručnog postupka i uključite hosting podršku ili stručnjaka za sigurnost.
Pokazatelji kompromitacije na jednom mjestu
Pokazatelji kompromitacije, odnosno IOC-ovi, poznati su tragovi koje možete tražiti u datotekama, bazi i zapisima poslužitelja. Ovaj popis pomaže pri pregledu, ali ne zamjenjuje cijeli postupak oporavka.
- Mrežna komunikacija: domena
rank1cdn[.]com. - Zapisi u
wp_options:_uf6qdn2hmm,t8krdk990phbi_np5pvf754c. - PHP kod: ključ
xmmqhn,base64_decodeu kombinaciji s XOR petljama,proc_openili kod za PHP-FPM socket. - Administratori: korisnička imena oblika
wpsupport_s nasumičnim nastavkom i adrese e-pošte koje završavaju s@wp-mail[.]net. - Lažna core datoteka:
wp-includes/class-wp-cache-util.php. - Sistemski cron: oznaka
#ms6v46. - Pravila za izvršavanje:
.htaccesspravila koja dopuštaju izvršavanje.cachedatoteka kao PHP koda te.cachedatoteke koje sadrže PHP. - Dodatna mjesta za pregled:
mu-plugins, drugi dodaci, direktorijiinc/,includes/ilib/nestandardnih tema, Rank Mathincludes/i PHP datoteke uuploads/.
Čistu verziju preuzmite izravno sa svojeg računa
Nakon što dovršite odgovarajući postupak oporavka, instalirajte Rank Math PRO 3.0.124. U preglednik izravno upišite rankmath.com, prijavite se na svoj račun i otvorite odjeljak za preuzimanja.
Neki korisnici možda će morati ponovno postaviti lozinku računa kako bi se prijavili. Taj postupak pokrenite sa stranice koju ste sami otvorili, a ne preko neočekivane poruke e-pošte.
Pazite na lažne poruke
Rank Math ne šalje poveznice za prijavu ni preuzimanje e-poštom. Neočekivane poruke koje traže da kliknete poveznicu za novu lozinku ili preuzimanje tretirajte kao sumnjive.
Neslužbene stranice koje redistribuiraju dodatke, uključujući takozvane GPL repozitorije, mogu i dalje nuditi kopije verzije 3.0.123. Čisti paket zato uvijek preuzmite sa svojeg računa kod proizvođača.
Ako trebate pomoć oko procjene stanja ili koraka za oporavak, otvorite zahtjev podršci ili pišite na support@rankmath.com. Navedite verziju Rank Math PRO i korake koje ste već dovršili kako bi podrška mogla procijeniti što još treba provjeriti.
Što promijeniti u održavanju WordPress stranica
Službeni kanal i komercijalna licenca ne isključuju napad na lanac opskrbe. Automatska ažuriranja premium dodataka također imaju dvije strane: brzo donose ispravke, ali mogu brzo distribuirati i kompromitirani službeni paket.
- Čuvajte sigurnosne kopije izvan produkcijskog poslužitelja i zadržavajte dovoljno prethodnih kopija da možete odabrati onu nastalu prije incidenta.
- Pratite i, gdje možete, ograničite odlazne veze web-poslužitelja. Tako možete lakše uočiti i blokirati komunikaciju sa zlonamjernim domenama.
- Provjeravajte kontrolne zbrojeve corea i dodataka. Za premium dodatke bez dostupnih kontrolnih zbrojeva koristite čiste službene pakete za usporedbu.
- Pregledajte pravila za automatska ažuriranja premium dodataka zajedno s postupkom kojim otkrivate problem i vraćate prethodno čisto stanje.
- Preuzimajte dodatke sa službenog korisničkog računa i ne vjerujte neočekivanim porukama koje nude prijavu, novu lozinku ili hitno preuzimanje.
Sada provjerite koje su vaše instalacije preuzele Rank Math PRO u zahvaćenom intervalu i je li dodatak bio aktivan. Za potvrđeno zahvaćene stranice odaberite povrat čiste kopije ili dovršite ručni postupak pravilnim redoslijedom, zamijenite vjerodajnice i nastavite pratiti instalaciju sljedećih dana.
Ivana Babić
WordPress multisite i mrežna administratorica. Upravljanje velikim WordPress instalacijama je moja specijalnost. Skalabilnost i sigurnost iznad svega.
Svi članci