
Malware i Rank Math PRO 3.0.123: Sådan tjekker og sikrer du dit WordPress-site
Har du hentet eller opdateret Rank Math PRO 3.0.123 mellem 15. oktober 2026 kl. 22.02 og 16. oktober kl. 09.12 dansk sommertid, skal du undersøge, om dit site har kørt en pakke med malware. Berørte filer kom gennem den officielle download- og opdateringskanal. Hvis du aktiverede dem, skal du behandle sitet som kompromitteret.
Den rene version 3.0.124 erstatter den berørte plugin-pakke, men fjerner ikke nødvendigvis de filer, administratorkonti eller planlagte opgaver, som malwaren allerede har oprettet andre steder. Derfor afhænger din næste handling af, om du blot hentede pakken, installerede den eller også aktiverede den.
Hvad skete der?
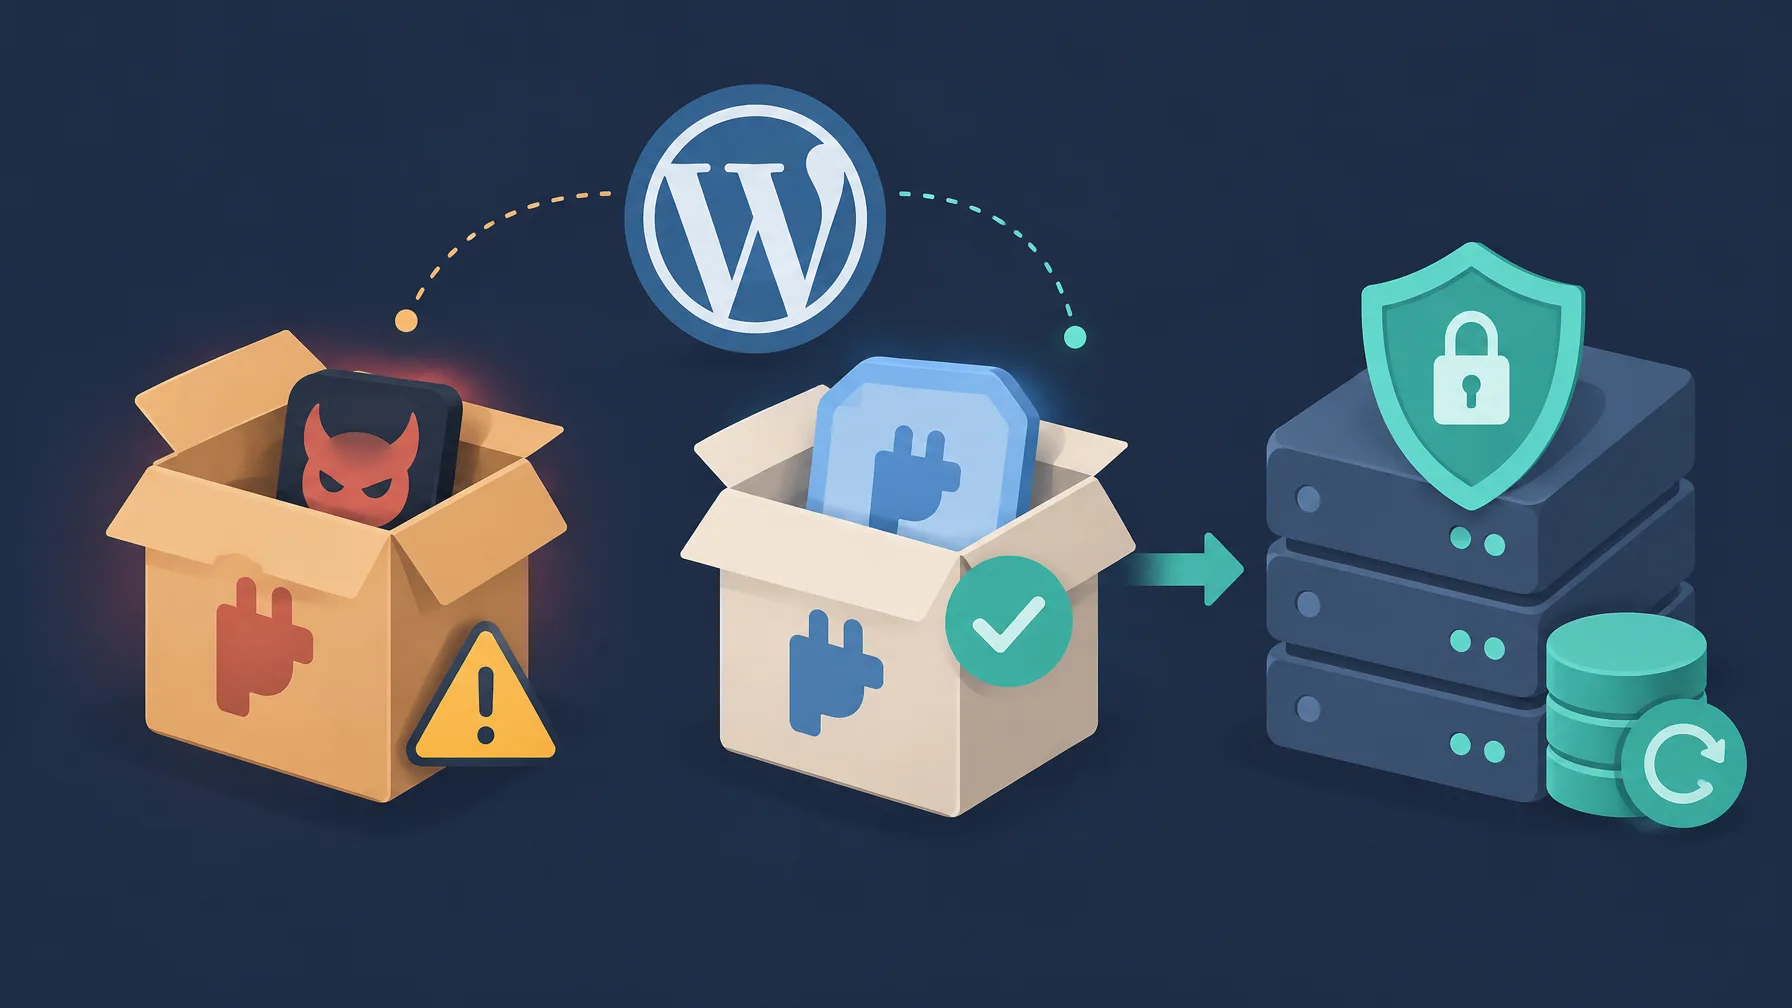
Et supply chain-angreb rammer gennem en leverandørs distributionskæde, så skadelig kode følger med software, som modtageren normalt har tillid til. I dette tilfælde lå malwaren i en del af de officielle Rank Math PRO 3.0.123-pakker. Hændelsen handler altså ikke om en almindelig kodefejl, som en angriber udnytter i en ellers ren installation.
Hændelsen har identifikatoren CVE-2026-111862 og en score på 9,8 – kritisk i CVSS, som er et system til at vurdere sikkerhedsproblemers alvor. Det berørte tidsrum var 15. oktober 2026 kl. 20.02 UTC til 16. oktober kl. 07.12 UTC, altså cirka 11 timer. Rank Math fjernede de berørte filer og udgav den rene version 3.0.124.
Malwaren kører, når du aktiverer plugin-pakken. Den kan etablere vedvarende adgang, kommunikere med domænet rank1cdn[.]com og genskabe skjulte bagdøre, når nogen besøger sitet. WordPress-loginoplysninger, databaseoplysninger, API-nøgler og andre hemmeligheder, som webserveren kan læse, kan dermed være eksponeret.
Hændelsen vedrører PRO-tilføjelsen. Det gratis Rank Math-plugin er ikke angivet som berørt. Rank Math har ikke offentliggjort, hvordan nogen ændrede pakkerne, og der er ikke offentliggjort oplysninger om angriberens identitet eller antallet af ramte sites.
Afgør, hvilken situation dit site er i
Åbn Plugins i WordPress-kontrolpanelet, og tjek din installerede Rank Math PRO-version. Versionsnummeret 3.0.123 beviser ikke i sig selv, at pakken indeholdt malware: Det afgørende er, om du hentede den i det berørte tidsrum, og om du aktiverede den.
- Du installerede og aktiverede en berørt 3.0.123-pakke: Behandl sitet som kompromitteret. Følg enten forløbet med en ren backup eller den manuelle oprydning nedenfor.
- Du installerede en berørt 3.0.123-pakke, men aktiverede den aldrig: Slet de berørte plugin-filer, installer den rene version 3.0.124 fra din Rank Math-konto, og kør en sikkerhedsscanning som forholdsregel.
- Du hentede 3.0.123, men installerede eller aktiverede den ikke: Hændelsen alene giver ikke tegn på, at dit site blev kompromitteret. Hvis du er usikker på, om filerne alligevel blev installeret eller aktiveret, skal du kontakte Rank Math-support.
Rank Math har registreringer over, hvilke brugere der hentede de berørte pakker, og kontakter dem. Har du modtaget en besked om hændelsen, skal du følge det relevante forløb, også selv om dit site nu kører en anden version.
Lav et hurtigt indledende tjek med WP-CLI
WP-CLI er et kommandolinjeværktøj til at administrere WordPress. Kommandoerne her giver et første overblik over version, mistænkelige databaseværdier, administratorer, core-filer og planlagte opgaver. De erstatter ikke den fulde undersøgelse, og manglende fund beviser ikke, at sitet er rent.
# Kør fra WordPress-installationens rodmappe.
wp plugin get seo-by-rank-math-pro --field=version

# Tjek de tre kendte option-navne.
wp option get _uf6qdn2hmm
wp option get t8krdk990phb
wp option get _np5pvf754c

wp user list --role=administrator --fields=ID,user_login,user_email,user_registered
wp core verify-checksums
wp cron event list

# Tjek den falske core-fil og den kendte nøgle i PHP-koden.
ls -la wp-includes/class-wp-cache-util.php
grep -RIn --include='*.php' 'xmmqhn' wp-content/

# Tilpas www-data til webserverens faktiske systembruger.
# Kommandoen kræver adgang til at læse brugerens crontab.
crontab -l -u www-data | grep 'ms6v46'seo-by-rank-math-pro er plugin-sluggen, som WP-CLI bruger til at identificere plugin’et. Checksummer er kontrolsummer, der gør det muligt at sammenligne lokale filer med kendte originaler. Du bruger dem igen, når du skal kontrollere oprydningen.
Mulighed 1: Gendan fra en ren backup
Hvis du aktiverede en berørt pakke, er den anbefalede vej at gendanne både filer og database fra en backup, der ligger før hændelsens start. Grænsen er 15. oktober 2026 kl. 22.02 dansk sommertid, svarende til kl. 20.02 UTC, kl. 16.02 EDT eller 16. oktober kl. 01.32 IST.
- Gendan både sitets filer og database fra en ren backup, der er oprettet før det berørte tidsrum.
- Kør en sikkerhedsscanning med et anerkendt værktøj, eksempelvis Wordfence eller Sucuri.
- Udskift alle relevante adgangskoder og hemmeligheder. Antag, at sitets adgangsoplysninger kan være eksponeret, og følg den særskilte tjekliste nedenfor.
- Installer den rene Rank Math PRO 3.0.124, som du henter fra din Rank Math-konto, efter at du har gendannet sitet.
Bed din hostingudbyder om hjælp, hvis du er usikker på, hvordan du gendanner en backup. En gendannelse fjerner ikke behovet for at udskifte adgangsoplysninger, som angriberen allerede kan have læst.
Mulighed 2: Ryd manuelt op i den rigtige rækkefølge
Uden en ren backup skal du fjerne malwaren og undersøge de ændringer, som angriberen kan have efterladt i WordPress og på serveren. Rækkefølgen er afgørende, fordi et sidebesøg kan få malwaren til at genskabe en skjult bagdør.
Stop genskabelsen, før du sletter bagdøre
Deaktivering af plugin’et er ikke nok. Afslut alle handlinger i trin 1, før du fortsætter til trin 2. Få din hostingudbyder eller en kvalificeret sikkerhedsspecialist til at hjælpe, hvis du ikke er tryg ved at arbejde med filer, databaser og serverindstillinger.
Trin 1: Fjern mekanismen, der genskaber malwaren
Start med plugin-filerne, de kendte databaseposter og den udgående forbindelse. Du skal gennem alle tre punkter, før du leder efter og fjerner de øvrige spor.
- Slet hele Rank Math PRO-plugin-mappen. Brug hostingens filhåndtering eller FTP til at finde og slette mappen
rank-math-pro. Det er ikke tilstrækkeligt kun at deaktivere plugin’et. - Slet de ondsindede databaseposter. Åbn WordPress-databasen i eksempelvis phpMyAdmin. Find poster i
wp_options, hvoroption_namematcher et af navnene i listen nedenfor, og slet dem. Brug installationens faktiske tabelpræfiks, hvis det ikke erwp_. - Bloker udgående trafik til
rank1cdn.com, hvis det er muligt. Brug hostingens eller firewallens muligheder for at blokere forbindelsen.
_uf6qdn2hmmt8krdk990phb_np5pvf754c
Trin 2: Find og fjern andre ondsindede ændringer
Angriberen kan have efterladt adgang uden for den oprindelige plugin-mappe. Gennemgå derfor hvert område nedenfor, også hvis du allerede har fundet og slettet én bagdør.
Skjulte PHP-bagdøre og kendte indikatorer
Kompromitteringsindikatorer, ofte forkortet IOC, er konkrete spor, som du kan lede efter under undersøgelsen. Tjek disse placeringer for mistænkelige PHP-filer:
wp-content/mu-plugins/, hvor WordPress automatisk indlæser særlige plugins.- Mapper, der tilhører andre plugins.
- Mapperne
inc/,includes/oglib/i temaer, der ikke er WordPress-standardtemaer. - Rank Maths
includes/-mappe.
Led efter PHP-kode med base64_decode kombineret med XOR-løkker, som omskriver data med en bitvis operation. Andre indikatorer er nøglen xmmqhn, kald til proc_open eller kode, der bruger en socket til PHP-FPM, som håndterer PHP-processer. Et sikkerhedsplugin eller din hostingudbyder kan hjælpe med at finde og fjerne ondsindede filer; et enkelt kodeord alene er ikke nok til at afgøre, om en fil er skadelig.
Ukendte administratorkonti
Gennemgå alle WordPress-brugere med administratorrettigheder. Vær særligt opmærksom på brugernavne, der begynder med wpsupport_ efterfulgt af tilfældige tegn, og mailadresser med domænet @wp-mail[.]net. Fjern konti, som du har bekræftet er ondsindede eller uautoriserede.
wp user list --role=administratorEn falsk WordPress core-fil
Filen wp-includes/class-wp-cache-util.php hører ikke til WordPress core. Slet den, hvis den findes, og kontrollér derefter core-filerne med kommandoen nedenfor. Geninstaller også WordPress core-filer fra en officiel kilde, så du får erstattet eventuelle andre ændrede core-filer.
wp core verify-checksumsÆndringer i .htaccess og PHP i .cache-filer
Undersøg .htaccess både i sitets rodmappe og i undermapper. Led efter regler, der tillader serveren at køre .cache-filer som PHP-kode. Søg også på serveren efter .cache-filer med PHP-indhold, og undersøg mistænkelige fund.
Planlagte opgaver i WordPress og på serveren
Cron er en mekanisme til at køre planlagte opgaver. Tjek webserverbrugerens system-crontab for poster med markeringen #ms6v46, og gennemgå også WordPress’ egne planlagte hændelser. Undersøg og fjern opgaver, som viser sig at være ondsindede.
# Tilpas brugernavnet til serveren.
crontab -l -u www-data | grep 'ms6v46'

# Vis WordPress' planlagte hændelser.
wp cron event listAndre plugins, temaer og uploadede filer
- Geninstaller plugins og temaer fra deres officielle kilder. Sammenlign med rene kopier, hvor det er muligt.
- Undersøg
uploads/for PHP-filer. De hører som udgangspunkt ikke hjemme der. - Undersøg uventede eller ændrede filer, før du sletter dem.
Ændringer uden for WordPress-installationen
Angriberen kan have ændret servermiljøet uden for sitets mappe. Undersøg derfor også disse områder:
- SSH-filer med navnet
authorized_keys, som angiver godkendte nøgler til login. - Andre systembrugeres crontabs.
- Kørende processer.
- Placeringer uden for sitets mappe, hvor webserverbrugeren har skriveadgang.
På delt hosting har du måske ikke adgang til disse områder. Bed i så fald hostingudbyderen om at undersøge dem.
Trin 3: Udskift adgangskoder, nøgler og andre hemmeligheder
Antag som forholdsregel, at angriberen kan have læst alle adgangsoplysninger og hemmeligheder, som det kompromitterede site kunne tilgå. Udskift dem med nye, sikre værdier. Det gælder også, hvis du har gendannet sitet fra en backup.
- Alle relevante adgangskoder: Skift adgangskoder til WordPress-konti og andre konti, hvis oplysninger var tilgængelige for sitet.
- Databaseoplysninger: Udskift databasebrugernavn og databaseadgangskode, og opdater dem i
wp-config.php. - WordPress-sikkerhedsnøgler og salts: Generér nye nøgler og salts, som er værdier, WordPress bruger til at sikre login og cookies, og erstat dem i
wp-config.php. - API-nøgler og tjenesteoplysninger: Udskift betalingsgatewaynøgler, SMTP-oplysninger til mailafsendelse, API-nøgler og andre hemmeligheder i sitets indstillinger eller konfigurationsfiler.
- Hosting- og serveradgang: Udskift adgangskoder eller andre loginoplysninger til hostingkontrolpanel, FTP/SFTP og SSH. Gennemgå også hemmeligheder i miljøvariabler.
- Tofaktorgodkendelse: Gennemgå opsætningen for administratorkonti, og nulstil den, hvor det er nødvendigt.
Opdater både sitets konfiguration og de tilsluttede tjenester med de nye oplysninger, hvor det er nødvendigt. Få hostingudbyderen eller en sikkerhedsspecialist til at hjælpe med gennemgangen, hvis du er i tvivl om, hvilke adgangsoplysninger sitet kunne læse.
Trin 4: Kontrollér oprydningen
En afsluttet sletning er ikke i sig selv bevis for, at angriberens adgang er væk. Gennemgå alle fem kontrolpunkter, og hold øje med sitet i dagene efter.
- Kør en ny sikkerhedsscanning med et anerkendt værktøj som Wordfence eller Sucuri.
- Kontrollér WordPress core-filerne med
wp core verify-checksums. - Kontrollér installerede plugin-filer med
wp plugin verify-checksums --all. Ikke alle plugins har tilgængelige checksummer, især ikke premium-plugins. Sammenlign i stedet med en ren pakke fra den officielle kilde, når checksummer mangler. - Overvåg udgående forbindelser og mistænkelig aktivitet i de følgende dage.
- Tjek, om slettede filer dukker op igen.
wp core verify-checksums
wp plugin verify-checksums --allHvis filer vender tilbage, eller du ser usædvanlig aktivitet, kan oprydningen være ufuldstændig. Gå tilbage til trin 2, og få hostingudbyderen eller en sikkerhedsspecialist til at undersøge sitet nærmere.
Installer den rene pakke fra din konto
Når du har afsluttet det relevante oprydningsforløb, skal du installere Rank Math PRO 3.0.124. Gå selv direkte til rankmath.com, log ind på din konto, og hent plugin-pakken fra dine downloads. Nogle brugere kan være nødt til at nulstille kontoens adgangskode for at få adgang.
Vær opmærksom på phishing
Rank Math sender ikke login- eller downloadlinks via mail. Betragt uopfordrede mails med links til nulstilling af adgangskode eller download som mistænkelige, og gå selv direkte til leverandørens hjemmeside.
Har du brug for hjælp til at afgøre, hvilket forløb du skal følge, kan du oprette en supportsag hos Rank Math. Oplys din Rank Math PRO-version og de trin, som du allerede har afsluttet.
Tilpas driften efter hændelsen
En officiel opdateringskanal er ikke en garanti mod kompromittering. Supply chain-angreb kan også ramme betroede kommercielle leverandører, og automatiske opdateringer har derfor to sider: De får rettelser hurtigt ud, men kan også installere en kompromitteret premium-pakke uden manuel gennemgang.
- Gennemgå din praksis for automatiske premium-opdateringer. Afvej hurtige sikkerhedsrettelser mod risikoen ved en kompromitteret leverandørpakke.
- Bevar backups uden for serveren med tilstrækkelig historik. Du skal kunne gå tilbage til et tidspunkt før kompromitteringen.
- Overvåg og begræns webserverens udgående forbindelser. Uventet trafik kan være et vigtigt spor under både undersøgelse og efterfølgende kontrol.
- Brug checksumkontrol, hvor den findes. Sammenlign ellers med rene filer fra den officielle leverandør.
- Hent premium-pakker fra din leverandørkonto. Uofficielle distributionssider, herunder sider med GPL-redistribution, kan fortsat udlevere kopier af 3.0.123.
- Vær skeptisk over for mails, der udgiver sig for at hjælpe med hændelsen. Brug ikke uopfordrede login-, nulstillings- eller downloadlinks.
Start med at fastslå, hvornår du hentede pakken, og om du aktiverede den. Har du kørt en berørt pakke, skal du vælge et fuldt gendannelses- eller oprydningsforløb, udskifte de eksponerede adgangsoplysninger og kontrollere, at bagdøre ikke vender tilbage.
Freja Hansen
Developer relations og community manager. At bygge tech-fællesskaber og forbedre udvikleroplevelsen er min passion. Fællesskabets kraft er uendelig.
Alle indlæg