
Rank Math SEO PRO 3.0.123: κακόβουλος κώδικας σε επίσημα πακέτα και βήματα αποκατάστασης
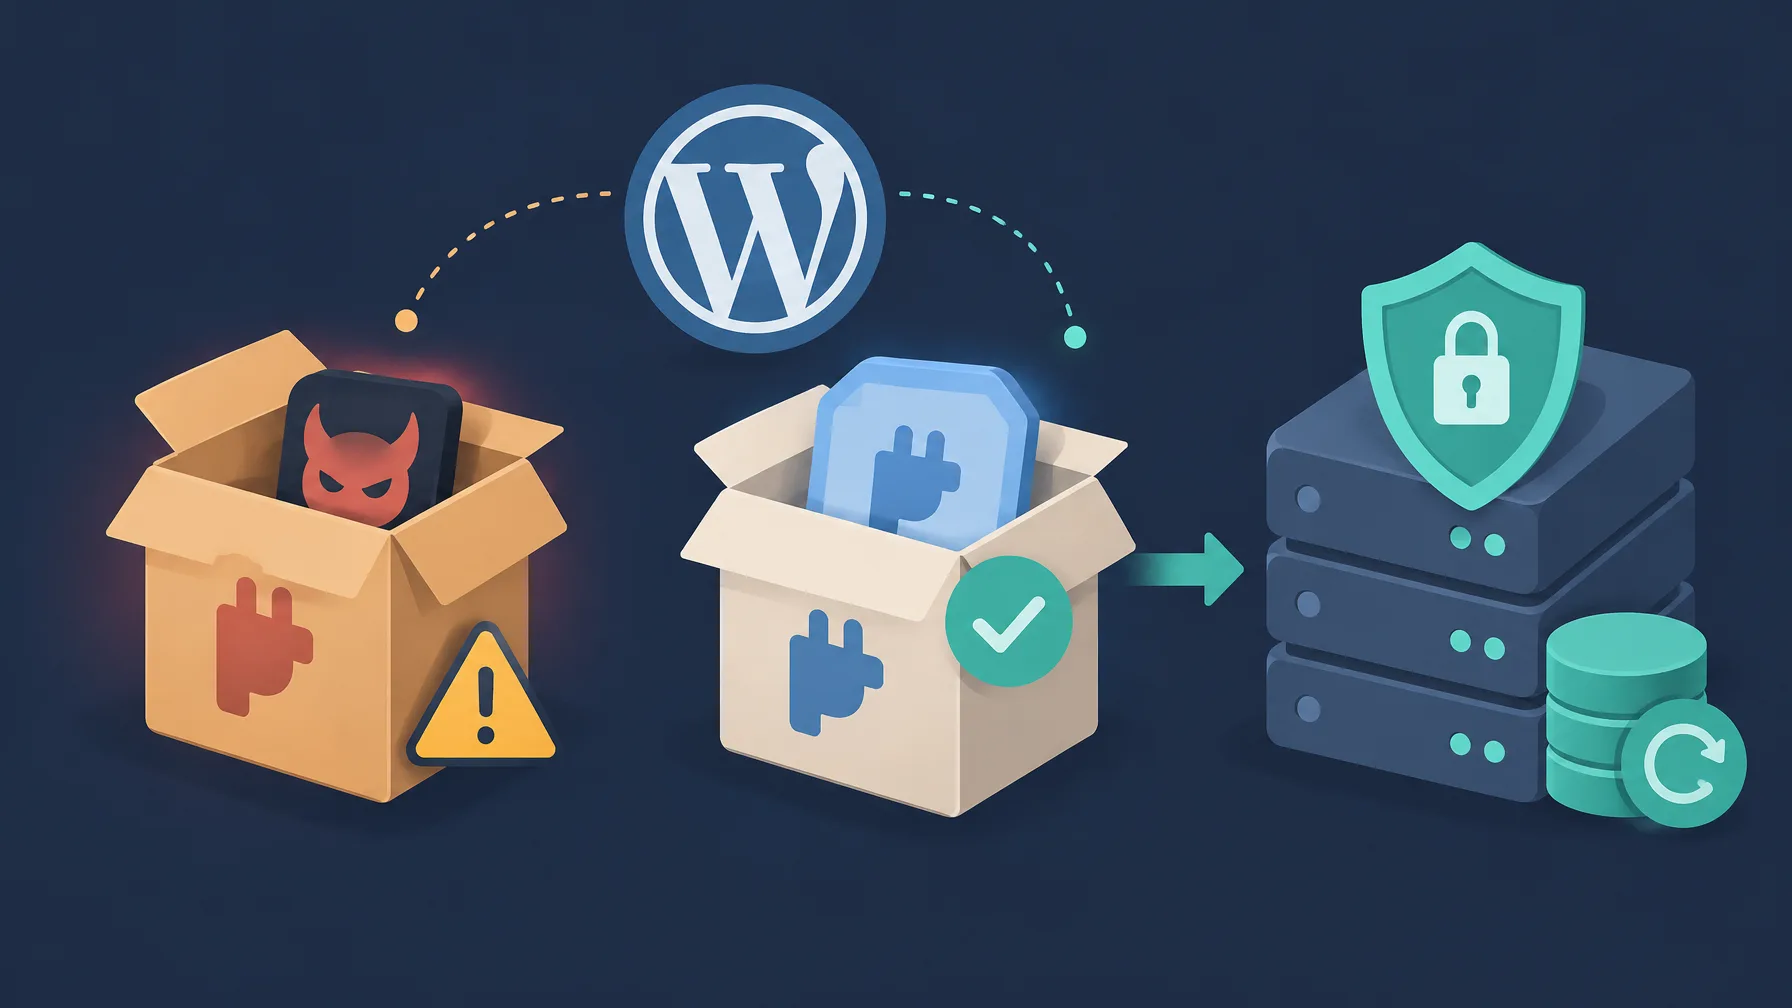
Επίσημα πακέτα του Rank Math SEO PRO 3.0.123 περιείχαν κακόβουλο κώδικα και μπορούσαν να παραβιάσουν έναν ιστότοπο μόλις ενεργοποιούνταν το plugin. Το περιστατικό αφορά ορισμένα πακέτα που διανεμήθηκαν από τις 15 Οκτωβρίου 2026, 20:02 UTC, έως τις 16 Οκτωβρίου 2026, 07:12 UTC – ένα διάστημα περίπου 11 ωρών.
Τα μολυσμένα αρχεία αποσύρθηκαν και η 3.0.124 είναι η καθαρή έκδοση. Αν όμως ενεργοποιήσατε μολυσμένο πακέτο, η ενημέρωση αντικαθιστά μόνο τα αρχεία του Rank Math PRO: δεν διαγράφει κακόβουλα αρχεία, λογαριασμούς διαχειριστή ή προγραμματισμένες εργασίες που μπορεί να έχει ήδη δημιουργήσει ο κώδικας αλλού.
Τι συνέβη και τι μπορεί να εκθέσει ο κακόβουλος κώδικας
Πρόκειται για επίθεση στην αλυσίδα εφοδιασμού λογισμικού: ο κακόβουλος κώδικας βρισκόταν μέσα στο επίσημο πακέτο που έφτανε στον ιστότοπο μέσω λήψης ή ενημέρωσης. Δεν πρόκειται για σφάλμα στον κώδικα του plugin που εκμεταλλεύτηκε κάποιος εκ των υστέρων. Δεν έχουν δημοσιευτεί τεχνικές λεπτομέρειες για το πώς αλλοιώθηκαν τα πακέτα.
Η καταχώριση CVE-2026-111862 περιγράφει ενσωματωμένο κακόβουλο κώδικα που δεν απαιτεί έλεγχο ταυτότητας και έχει βαθμολογία 9,8 – κρίσιμη σοβαρότητα στο Κοινό Σύστημα Βαθμολόγησης Ευπαθειών, γνωστό ως CVSS. Το αναγνωριστικό του plugin είναι seo-by-rank-math-pro. Το περιστατικό αφορά το πρόσθετο PRO· η δωρεάν έκδοση του Rank Math δεν αναφέρεται ως επηρεασμένη.
Ο κακόβουλος κώδικας εκτελείται όταν ενεργοποιηθεί το plugin και μπορεί να εγκαταστήσει μηχανισμούς μόνιμης μη εξουσιοδοτημένης πρόσβασης, γνωστούς ως backdoors. Επικοινωνεί με το rank1cdn[.]com και μπορεί να ξαναδημιουργεί κρυφά backdoors όταν κάποιος επισκέπτεται τον ιστότοπο. Θεωρήστε δυνητικά εκτεθειμένα τα διαπιστευτήρια του WordPress, της βάσης δεδομένων, τα κλειδιά API και κάθε άλλο απόρρητο στοιχείο που μπορούσε να διαβάσει ο web server.
Πώς θα κρίνετε αν επηρεάζεται ο ιστότοπός σας
Ο αριθμός έκδοσης 3.0.123 από μόνος του δεν αποδεικνύει παραβίαση. Σημασία έχουν το πότε κατεβάσατε το πακέτο και το αν το εγκαταστήσατε και το ενεργοποιήσατε. Το χρονικό παράθυρο αντιστοιχεί στις 15 Οκτωβρίου, 22:02 CEST, έως τις 16 Οκτωβρίου, 09:12 CEST.
Ανοίξτε τη σελίδα Πρόσθετα στη διαχείριση του WordPress και ελέγξτε την έκδοση του Rank Math PRO. Με το WP-CLI, το εργαλείο γραμμής εντολών για το WordPress, μπορείτε να δείτε την έκδοση με την ακόλουθη εντολή.
wp plugin get seo-by-rank-math-pro --field=version- Εγκαταστήσατε και ενεργοποιήσατε μολυσμένο πακέτο της 3.0.123 από το συγκεκριμένο διάστημα: αντιμετωπίστε τον ιστότοπο ως παραβιασμένο και ακολουθήστε μία από τις δύο διαδρομές αποκατάστασης παρακάτω.
- Εγκαταστήσατε το μολυσμένο πακέτο αλλά δεν το ενεργοποιήσατε ποτέ: διαγράψτε τα αρχεία του, εγκαταστήστε την καθαρή 3.0.124 από τον λογαριασμό σας στο Rank Math και εκτελέστε προληπτικά έναν έλεγχο ασφαλείας.
- Κατεβάσατε το πακέτο αλλά δεν το εγκαταστήσατε ούτε το ενεργοποιήσατε: το συγκεκριμένο περιστατικό από μόνο του δεν αποτελεί ένδειξη ότι παραβιάστηκε ο ιστότοπος. Αν δεν γνωρίζετε αν εγκαταστάθηκαν ή ενεργοποιήθηκαν τα αρχεία, ζητήστε βοήθεια από την τεχνική υποστήριξη.
Η εταιρεία διαθέτει αρχεία για τους λογαριασμούς που κατέβασαν τα επηρεασμένα πακέτα και τους ειδοποιεί. Αν λάβατε σχετική ειδοποίηση, ακολουθήστε τα βήματα που αντιστοιχούν στην περίπτωσή σας, ακόμη κι αν ο ιστότοπος χρησιμοποιεί πλέον διαφορετική έκδοση.
Διαδρομή Α: επαναφορά από καθαρό αντίγραφο ασφαλείας
Ένα καθαρό αντίγραφο ασφαλείας πριν από την έναρξη του περιστατικού είναι η προτεινόμενη επιλογή αποκατάστασης. Πρέπει να έχει δημιουργηθεί πριν από τις 15 Οκτωβρίου 2026, 20:02 UTC: δηλαδή πριν από τις 22:02 CEST ή τις 16:02 EDT της ίδιας ημέρας, ή τις 01:32 IST της 16ης Οκτωβρίου.
- Επαναφέρετε τόσο τα αρχεία όσο και τη βάση δεδομένων από αντίγραφο πριν από το παραπάνω όριο.
- Ελέγξτε τον ιστότοπο για κακόβουλο κώδικα με αξιόπιστο εργαλείο, όπως το Wordfence ή το Sucuri.
- Αλλάξτε όλους τους κωδικούς και τα διαπιστευτήρια. Θεωρήστε εκτεθειμένα τα απόρρητα στοιχεία που ήταν προσβάσιμα από τον ιστότοπο, ακόμη και μετά την επαναφορά. Χρησιμοποιήστε την αναλυτική λίστα αντικατάστασης παρακάτω.
- Εγκαταστήστε την καθαρή έκδοση 3.0.124, αφού την κατεβάσετε από τον λογαριασμό σας στο Rank Math.
Αν δεν γνωρίζετε πώς να επαναφέρετε το αντίγραφο ασφαλείας, ζητήστε βοήθεια από τον πάροχο φιλοξενίας. Η επαναφορά δεν αναιρεί την πιθανή έκθεση κωδικών ή άλλων απόρρητων στοιχείων.
Διαδρομή Β: χειροκίνητος καθαρισμός με συγκεκριμένη σειρά
Χωρίς κατάλληλο καθαρό αντίγραφο ασφαλείας, χρειάζεται να αφαιρέσετε τον κακόβουλο κώδικα και να ελέγξετε τι άλλο άλλαξε ο εισβολέας. Αν δεν έχετε εμπειρία με αρχεία ιστοτόπων, βάσεις δεδομένων και ρυθμίσεις server, αναθέστε τα επόμενα βήματα στον πάροχο φιλοξενίας ή σε επαγγελματία ασφάλειας.
Σταματήστε πρώτα τον μηχανισμό επανεγκατάστασης
Μην ξεκινήσετε διαγράφοντας μεμονωμένα ύποπτα αρχεία. Ο κακόβουλος κώδικας μπορεί να τα ξαναδημιουργεί σε κάθε επίσκεψη. Ολοκληρώστε πρώτα όλες τις ενέργειες του βήματος 1 και μετά προχωρήστε στον υπόλοιπο καθαρισμό.
1. Διακόψτε τον μηχανισμό που ξαναδημιουργεί τα backdoors
Η απενεργοποίηση του plugin δεν αρκεί για να διακόψει τον μηχανισμό. Αφαιρέστε τον φάκελό του και τις κακόβουλες εγγραφές στη βάση και αποκλείστε την επικοινωνία με τον κακόβουλο προορισμό, όπου το επιτρέπει η υποδομή σας.
- Διαγράψτε ολόκληρο τον φάκελο
rank-math-pro. Εντοπίστε τον με τον διαχειριστή αρχείων του hosting ή μέσω FTP και αφαιρέστε τον, όχι απλώς την ενεργοποίηση του plugin. - Διαγράψτε τις κακόβουλες εγγραφές από τη βάση δεδομένων. Με εργαλείο όπως το phpMyAdmin, ανοίξτε τον πίνακα
wp_options, λαμβάνοντας υπόψη το πρόθεμα πινάκων της εγκατάστασής σας. Εντοπίστε και διαγράψτε όποια εγγραφή έχειoption_nameίσο με_uf6qdn2hmm,t8krdk990phbή_np5pvf754c. - Αποκλείστε τις εξερχόμενες συνδέσεις προς
rank1cdn.com, αν το υποστηρίζει ο πάροχος φιλοξενίας ή το firewall σας.
2. Εντοπίστε και αφαιρέστε τις υπόλοιπες κακόβουλες αλλαγές
Ο εισβολέας μπορεί να έχει αφήσει αρχεία, λογαριασμούς και αλλαγές στο λειτουργικό σύστημα πέρα από τον φάκελο του plugin. Ελέγξτε καθεμία από τις παρακάτω περιοχές, ακόμη κι αν αφαιρέσατε ήδη τον αρχικό κακόβουλο κώδικα.
Κρυφά αρχεία backdoor
Ύποπτα αρχεία PHP μπορεί να βρίσκονται σε σημεία που δεν σχετίζονται άμεσα με το Rank Math PRO. Αναζητήστε τα στις ακόλουθες διαδρομές.
- Στο
wp-content/mu-plugins/, τον φάκελο για plugin που φορτώνει αυτόματα το WordPress. - Σε φακέλους άλλων plugin.
- Στους υποφακέλους
inc/,includes/καιlib/των θεμάτων που δεν ανήκουν στα προεπιλεγμένα θέματα του WordPress. - Στον φάκελο
includes/του Rank Math.
Αναζητήστε κώδικα PHP με base64_decode σε συνδυασμό με βρόχους XOR, το κλειδί xmmqhn, κλήσεις proc_open ή κώδικα για socket του PHP-FPM, του διαχειριστή διεργασιών της PHP. Οι βρόχοι XOR μετασχηματίζουν δεδομένα με την πράξη αποκλειστικού Ή. Ένα εργαλείο ασφαλείας ή ο πάροχος φιλοξενίας μπορεί να βοηθήσει στον εντοπισμό και στην αφαίρεση των κακόβουλων αρχείων.
Άγνωστοι λογαριασμοί διαχειριστή
Ελέγξτε όλους τους λογαριασμούς με δικαιώματα διαχειριστή και αναζητήστε χρήστες που δεν αναγνωρίζετε. Συγκεκριμένες ενδείξεις είναι τα ονόματα που αρχίζουν από wpsupport_ και συνεχίζουν με τυχαίους χαρακτήρες, καθώς και διευθύνσεις email που τελειώνουν σε @wp-mail[.]net. Διαγράψτε τους λογαριασμούς που επιβεβαιώνετε ότι είναι κακόβουλοι ή δεν έχουν εξουσιοδότηση.
wp user list --role=administrator --fields=ID,user_login,user_email,user_registeredΠλαστό αρχείο στο core του WordPress
Το αρχείο wp-includes/class-wp-cache-util.php δεν είναι νόμιμο αρχείο του core του WordPress. Αν υπάρχει, αφαιρέστε το και ελέγξτε τα checksums, δηλαδή τα ψηφιακά αποτυπώματα με τα οποία συγκρίνετε τα αρχεία με τα επίσημα αντίγραφα.
wp core verify-checksumsΕπανεγκαταστήστε τα αρχεία του core από επίσημη πηγή, ώστε να αντιμετωπίσετε και τυχόν άλλες αλλοιώσεις. Μην περιορίσετε τον έλεγχο στο συγκεκριμένο όνομα αρχείου.
Κανόνες στο .htaccess και αρχεία .cache
Εξετάστε το .htaccess στον κεντρικό φάκελο του ιστοτόπου και σε όλους τους υποφακέλους. Αναζητήστε κανόνες που επιτρέπουν να εκτελούνται αρχεία .cache ως κώδικας PHP. Ψάξτε επίσης στον server για αρχεία .cache που περιέχουν PHP και διερευνήστε κάθε ύποπτο εύρημα.
Προγραμματισμένες εργασίες
Το cron εκτελεί προγραμματισμένες εργασίες στο λειτουργικό σύστημα, ενώ το WordPress διατηρεί και τη δική του λίστα προγραμματισμένων συμβάντων. Ελέγξτε το crontab του χρήστη με τον οποίο εκτελείται ο web server για εγγραφές με τη σήμανση #ms6v46. Εξετάστε επίσης τα συμβάντα του WordPress και αφαιρέστε όσα επιβεβαιώσετε ότι είναι κακόβουλα.
wp cron event list

# Αντικαταστήστε το www-data αν ο web server χρησιμοποιεί άλλον χρήστη.
# Η ανάγνωση μπορεί να απαιτεί πρόσθετα δικαιώματα στο λειτουργικό σύστημα.
crontab -l -u www-data | grep ms6v46Άλλα plugin, θέματα και μεταφορτωμένα αρχεία
Επανεγκαταστήστε τα plugin και τα θέματα από τις επίσημες πηγές τους και συγκρίνετε τα αρχεία με καθαρά αντίγραφα όπου μπορείτε. Ελέγξτε τον φάκελο uploads/ για αρχεία PHP, τα οποία κατά κανόνα δεν θα έπρεπε να βρίσκονται εκεί. Διερευνήστε κάθε απρόσμενο ή τροποποιημένο αρχείο πριν το διαγράψετε.
Αλλαγές έξω από την εγκατάσταση του WordPress
Η πρόσβαση του εισβολέα μπορεί να έχει αφήσει ίχνη και έξω από τον φάκελο του ιστοτόπου. Ελέγξτε τις ακόλουθες περιοχές στον server.
- Τα αρχεία
authorized_keysγια συνδέσεις SSH. - Τα crontab άλλων χρηστών του λειτουργικού συστήματος.
- Τις διεργασίες που εκτελούνται.
- Τις τοποθεσίες έξω από τον φάκελο του ιστοτόπου στις οποίες μπορεί να γράψει ο χρήστης του web server.
Αν χρησιμοποιείτε κοινόχρηστη φιλοξενία και δεν έχετε πρόσβαση σε αυτά τα σημεία, ζητήστε από τον πάροχο να τα ελέγξει. Ο καθαρισμός μόνο των αρχείων του WordPress δεν καλύπτει πιθανές αλλαγές στο υπόλοιπο περιβάλλον.
3. Αντικαταστήστε κωδικούς και απόρρητα στοιχεία
Κάθε απόρρητο στοιχείο που μπορούσε να διαβάσει ο παραβιασμένος ιστότοπος πρέπει προληπτικά να θεωρηθεί εκτεθειμένο. Αντικαταστήστε το με νέα, ασφαλή τιμή, ακόμη κι αν επιλέξατε επαναφορά από αντίγραφο ασφαλείας αντί για χειροκίνητο καθαρισμό.
- Κωδικοί πρόσβασης: αλλάξτε τους κωδικούς των λογαριασμών WordPress και κάθε άλλο σχετικό διαπιστευτήριο που ήταν προσβάσιμο από τον ιστότοπο.
- Πρόσβαση στη βάση δεδομένων: αντικαταστήστε το όνομα χρήστη και τον κωδικό που ορίζει το
wp-config.php. - Κλειδιά ασφαλείας και salts του WordPress: δημιουργήστε νέες τιμές στο
wp-config.php. Τα salts είναι τυχαίες τιμές που χρησιμοποιεί το WordPress μαζί με τα κλειδιά ασφαλείας. - Κλειδιά API και πρόσβαση σε υπηρεσίες: αντικαταστήστε κλειδιά υπηρεσιών πληρωμών, διαπιστευτήρια SMTP για αποστολή email και άλλα απόρρητα στοιχεία που βρίσκονται στις ρυθμίσεις ή στα αρχεία διαμόρφωσης.
- Πρόσβαση στο hosting και στον server: αλλάξτε κωδικούς ή άλλα διαπιστευτήρια για τον πίνακα διαχείρισης του hosting, τις συνδέσεις FTP/SFTP και το SSH. Ελέγξτε και τα απόρρητα στοιχεία στις μεταβλητές περιβάλλοντος.
- Έλεγχος ταυτότητας δύο παραγόντων: ελέγξτε τις ρυθμίσεις στους λογαριασμούς διαχειριστή και επαναφέρετέ τις όπου χρειάζεται.
Περάστε τις νέες τιμές στις ρυθμίσεις του ιστοτόπου και στις συνδεδεμένες υπηρεσίες όπου απαιτείται. Αν δεν γνωρίζετε ποια διαπιστευτήρια ήταν προσβάσιμα, ζητήστε από τον πάροχο φιλοξενίας ή από επαγγελματία ασφάλειας να τα εντοπίσει μαζί σας.
4. Επαληθεύστε τον καθαρισμό
Η απουσία εμφανών συμπτωμάτων δεν αρκεί για να κλείσετε το περιστατικό. Συνδυάστε έλεγχο ασφαλείας, σύγκριση αρχείων και παρακολούθηση για τις επόμενες ημέρες.
- Εκτελέστε νέο έλεγχο ασφαλείας με αξιόπιστο εργαλείο, όπως το Wordfence ή το Sucuri.
- Επαληθεύστε τα αρχεία του core με
wp core verify-checksums. - Επαληθεύστε τα αρχεία των plugin με
wp plugin verify-checksums --all. Δεν διατίθενται checksums για κάθε plugin, ιδιαίτερα για premium προϊόντα. Όπου δεν υπάρχουν, συγκρίνετε με καθαρό αντίγραφο από την επίσημη πηγή. - Παρακολουθήστε τις εξερχόμενες συνδέσεις και αναζητήστε ύποπτη δραστηριότητα τις επόμενες ημέρες.
- Ελέγξτε αν εμφανίζονται ξανά αρχεία που είχατε αφαιρέσει.
wp core verify-checksums
wp plugin verify-checksums --allΑν επιστρέψουν ύποπτα αρχεία ή παρατηρήσετε ασυνήθιστη δραστηριότητα, ο καθαρισμός μπορεί να μην έχει ολοκληρωθεί. Επιστρέψτε στο βήμα 2 και ζητήστε περαιτέρω διερεύνηση από τον πάροχο φιλοξενίας ή από επαγγελματία ασφάλειας.
Συγκεντρωτική λίστα ενδείξεων παραβίασης
Τα παρακάτω ονόματα και μοτίβα βοηθούν να εστιάσετε την έρευνα στο συγκεκριμένο περιστατικό. Οι διευθύνσεις με [.] έχουν σκόπιμα αδρανοποιηθεί· για αποκλεισμό του domain χρησιμοποιήστε την κανονική τελεία.
- Κακόβουλος προορισμός επικοινωνίας:
rank1cdn[.]com. - Τιμές
option_nameστη βάση:_uf6qdn2hmm,t8krdk990phb,_np5pvf754c. - Μοτίβα κώδικα: κλειδί
xmmqhn,base64_decodeμαζί με βρόχους XOR,proc_openκαι κώδικας για socket του PHP-FPM. - Ύποπτοι λογαριασμοί: πρόθεμα
wpsupport_με τυχαίους χαρακτήρες και email με κατάληξη@wp-mail[.]net. - Πλαστό αρχείο του core:
wp-includes/class-wp-cache-util.php. - Σήμανση στο crontab:
#ms6v46. - Άλλα σημεία ελέγχου: κανόνες
.htaccessπου εκτελούν.cacheως PHP, αρχεία.cacheμε PHP και αρχεία PHP στοuploads/.
Αφού ολοκληρώσετε το βήμα που σταματά την επανεγκατάσταση, μπορείτε να χρησιμοποιήσετε τις παρακάτω εντολές για συγκεντρωτικό έλεγχο από τον κεντρικό φάκελο του WordPress. Οι εντολές αναζητούν ενδείξεις· δεν αντικαθιστούν τον καθαρισμό ούτε αποδεικνύουν από μόνες τους ότι ο ιστότοπος είναι ασφαλής.
# Ελέγξτε αν παραμένει κάποια από τις γνωστές εγγραφές.
wp option get _uf6qdn2hmm
wp option get t8krdk990phb
wp option get _np5pvf754c

wp user list --role=administrator --fields=ID,user_login,user_email,user_registered
wp core verify-checksums
wp cron event list

ls -la wp-includes/class-wp-cache-util.php

# Προσαρμόστε τον χρήστη του web server όπου χρειάζεται.
crontab -l -u www-data | grep ms6v46

# Αναζητήστε το γνωστό κλειδί στον κώδικα του wp-content.
grep -RIn --include='*.php' 'xmmqhn' wp-content/Εγκαταστήστε την καθαρή έκδοση χωρίς να ακολουθήσετε ύποπτα email
Μετά τα βήματα αποκατάστασης που αντιστοιχούν στην περίπτωσή σας, εγκαταστήστε το Rank Math PRO 3.0.124. Πληκτρολογήστε απευθείας rankmath.com στον browser, συνδεθείτε στον λογαριασμό σας και κατεβάστε το πακέτο από την ενότητα λήψεων. Ορισμένοι λογαριασμοί μπορεί να χρειάζονται επαναφορά κωδικού για να συνδεθούν.
Μην εμπιστεύεστε συνδέσμους σύνδεσης ή λήψης σε email
Η Rank Math δηλώνει ότι δεν στέλνει μέσω email συνδέσμους σύνδεσης ή λήψης. Αντιμετωπίστε ως ύποπτα τα απρόσκλητα μηνύματα που σας ζητούν να πατήσετε σύνδεσμο για επαναφορά κωδικού ή λήψη plugin. Μεταβείτε απευθείας στον ιστότοπο και ξεκινήστε από εκεί όποια διαδικασία χρειάζεστε.
Ανεπίσημοι ιστότοποι αναδιανομής, περιλαμβανομένων όσων διαθέτουν πακέτα με αναφορά στην άδεια GPL, μπορεί να συνεχίζουν να προσφέρουν αντίγραφα της 3.0.123. Κατεβάστε το καθαρό πακέτο από τον λογαριασμό σας στον προμηθευτή και όχι από τρίτη υπηρεσία.
Αν χρειάζεστε βοήθεια για να επιλέξετε διαδρομή αποκατάστασης, ανοίξτε αίτημα τεχνικής υποστήριξης. Συμπεριλάβετε την έκδοση του Rank Math PRO και τα βήματα που έχετε ήδη ολοκληρώσει, ώστε η ομάδα υποστήριξης να έχει συγκεκριμένη εικόνα.
Τι να αλλάξετε στη διαχείριση των εγκαταστάσεών σας
Οι επίσημες ενημερώσεις από έμπιστους εμπορικούς προμηθευτές δεν αποκλείουν μια επίθεση στην αλυσίδα εφοδιασμού. Αν διαχειρίζεστε πολλούς ιστοτόπους ή εγκαταστάσεις πελατών, εξετάστε την πολιτική ενημερώσεων και τη δυνατότητα αποκατάστασης, όχι μόνο την τρέχουσα έκδοση του plugin.
- Αξιολογήστε τις αυτόματες ενημερώσεις για premium plugin. Μπορούν να εγκαταστήσουν γρήγορα μια διορθωμένη έκδοση, αλλά μπορούν επίσης να διανείμουν γρήγορα ένα μολυσμένο επίσημο πακέτο.
- Κρατήστε αντίγραφα ασφαλείας εκτός server και διατηρήστε αρκετές παλαιότερες εκδόσεις τους. Χρειάζεστε αντίγραφο πριν από την παραβίαση, όχι απλώς το πιο πρόσφατο.
- Παρακολουθήστε και περιορίστε τις εξερχόμενες συνδέσεις του web server, ώστε να εντοπίζετε ή να αποκλείετε ύποπτους προορισμούς.
- Εντάξτε την επαλήθευση checksums στους ελέγχους σας. Για premium plugin χωρίς διαθέσιμα checksums, χρησιμοποιήστε καθαρά επίσημα πακέτα ως βάση σύγκρισης.
- Διατηρήστε ασφαλή διαδικασία λήψης και πρόσβασης. Χρησιμοποιήστε τον λογαριασμό σας στον προμηθευτή και αποφύγετε συνδέσμους από απρόσκλητα email ή ανεπίσημες αναδιανομές.
Ξεκινήστε με καταγραφή των εγκαταστάσεων που έλαβαν τη 3.0.123 στο επίμαχο χρονικό διάστημα και ξεχωρίστε ποιες την ενεργοποίησαν. Για αυτές, προχωρήστε σε πλήρη αποκατάσταση, αντικαταστήστε τα διαπιστευτήρια και κρατήστε ενεργή την παρακολούθηση τις επόμενες ημέρες.
Νίκος Αντωνίου
Μέντορας του μεσογειακού οικοσυστήματος startups και τεχνολογικός σύμβουλος. Ειδικός στην ελληνική και κυπριακή τεχνολογική σκηνή. Η τοπική καινοτομία έχει παγκόσμιο αντίκτυπο.
Όλες οι αναρτήσεις